Como trabalha o ARGOS
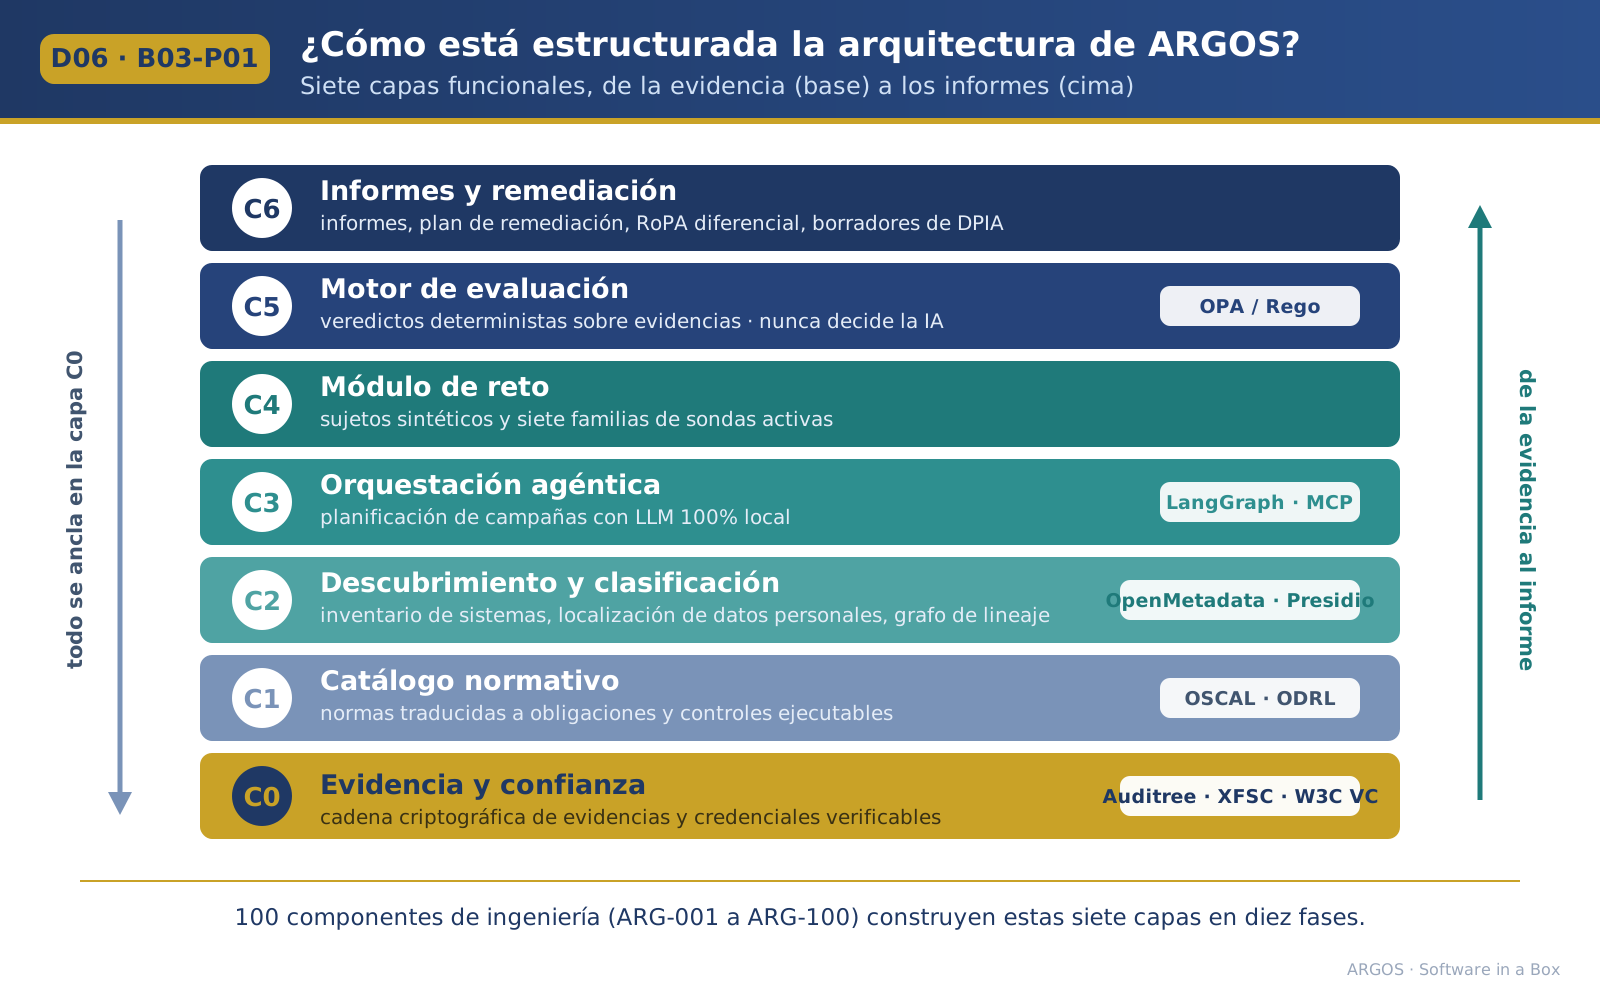
O ARGOS converte cada obrigação legal num teste executado sobre os seus sistemas reais. É assim que funciona uma campanha de verificação.
Inventaria e classifica
Descobre os seus sistemas, localiza os dados pessoais e mapeia por onde circulam, com conectores só de leitura.
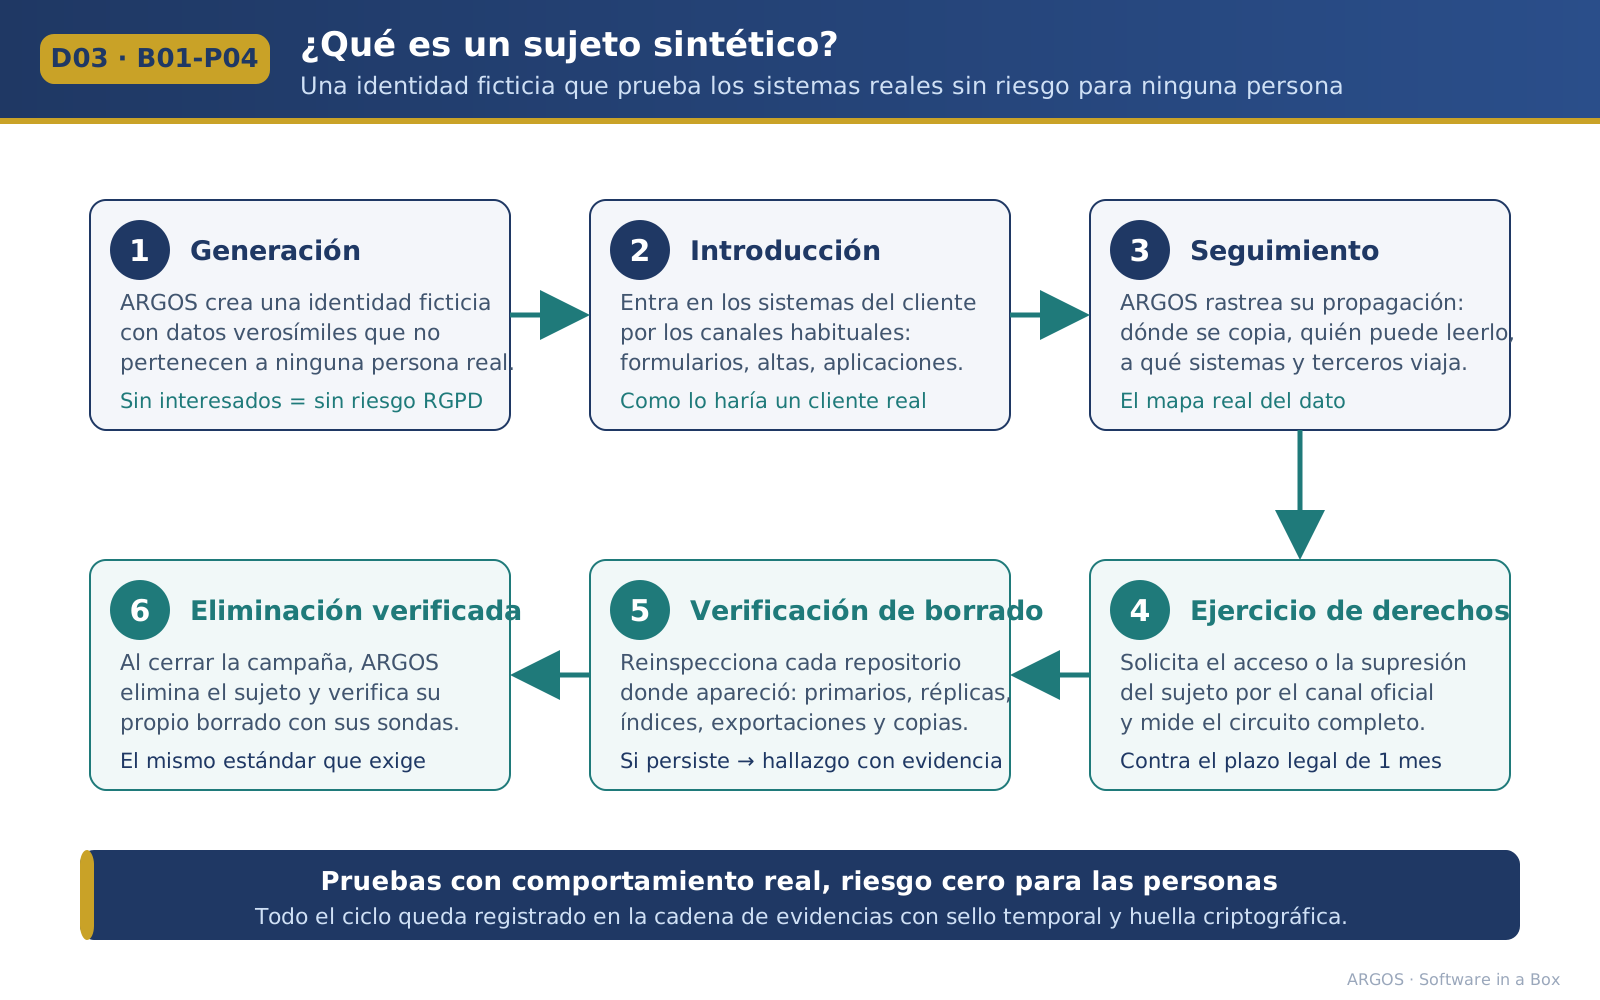
Põe os sistemas à prova
Introduz titulares sintéticos, exerce pedidos de acesso e apagamento de teste e verifica se o apagamento acontece de facto.
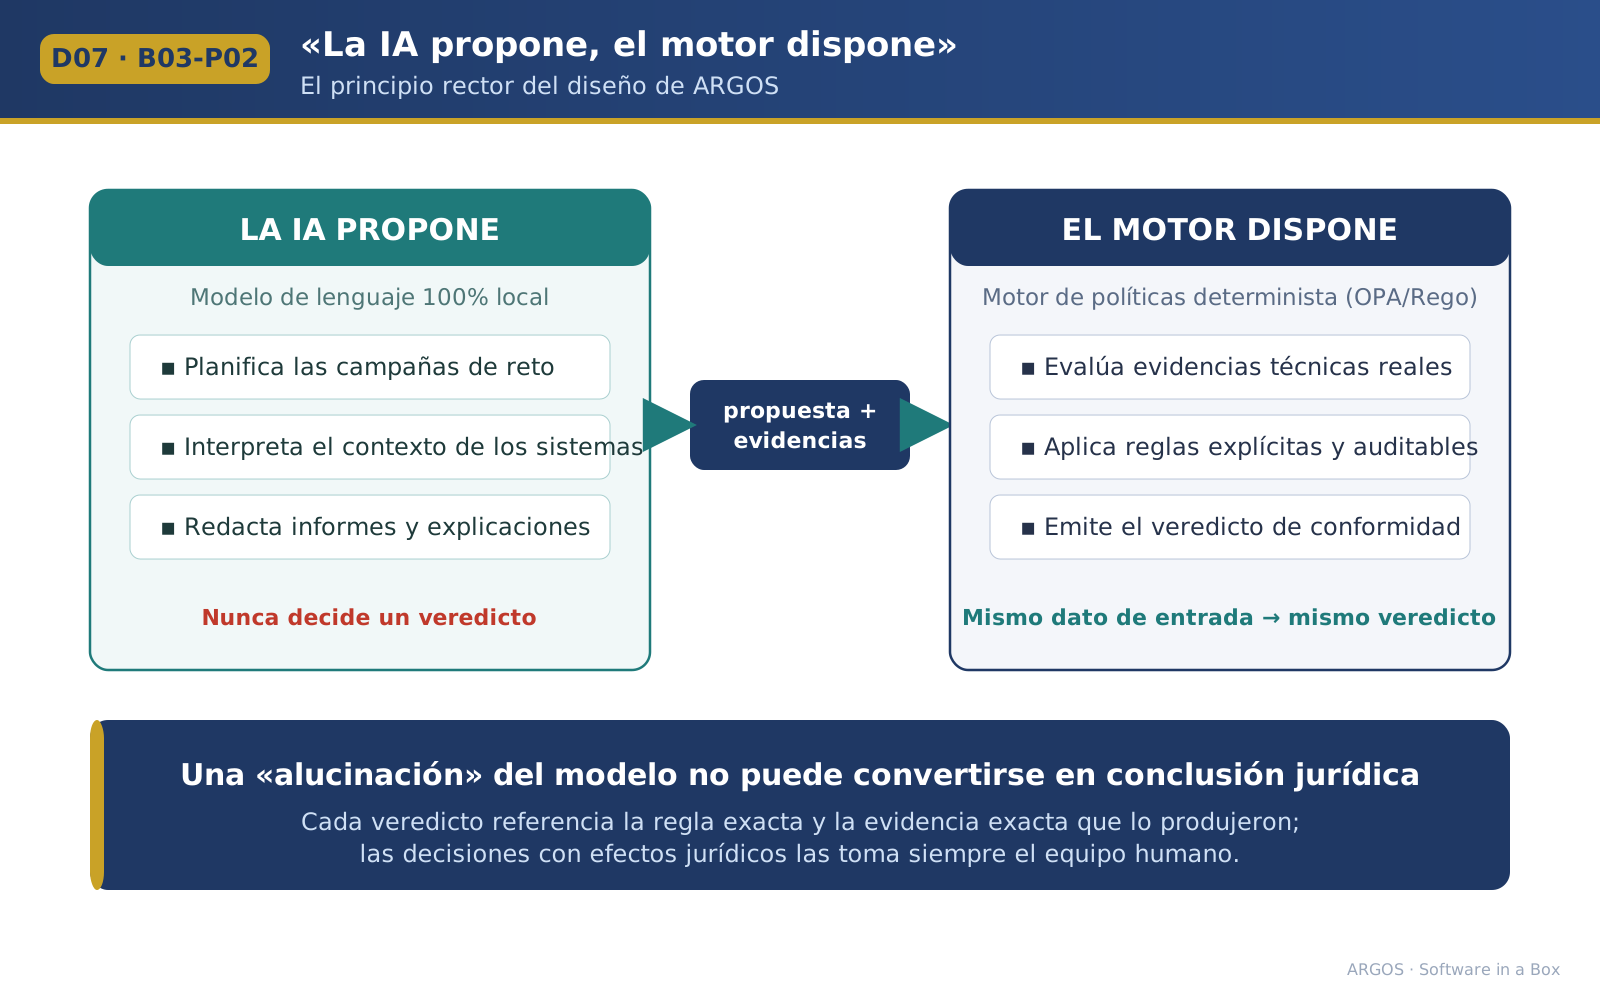
Emite veredictos
Um motor de regras determinista avalia cada evidência. O modelo de IA propõe; nunca decide o veredicto.
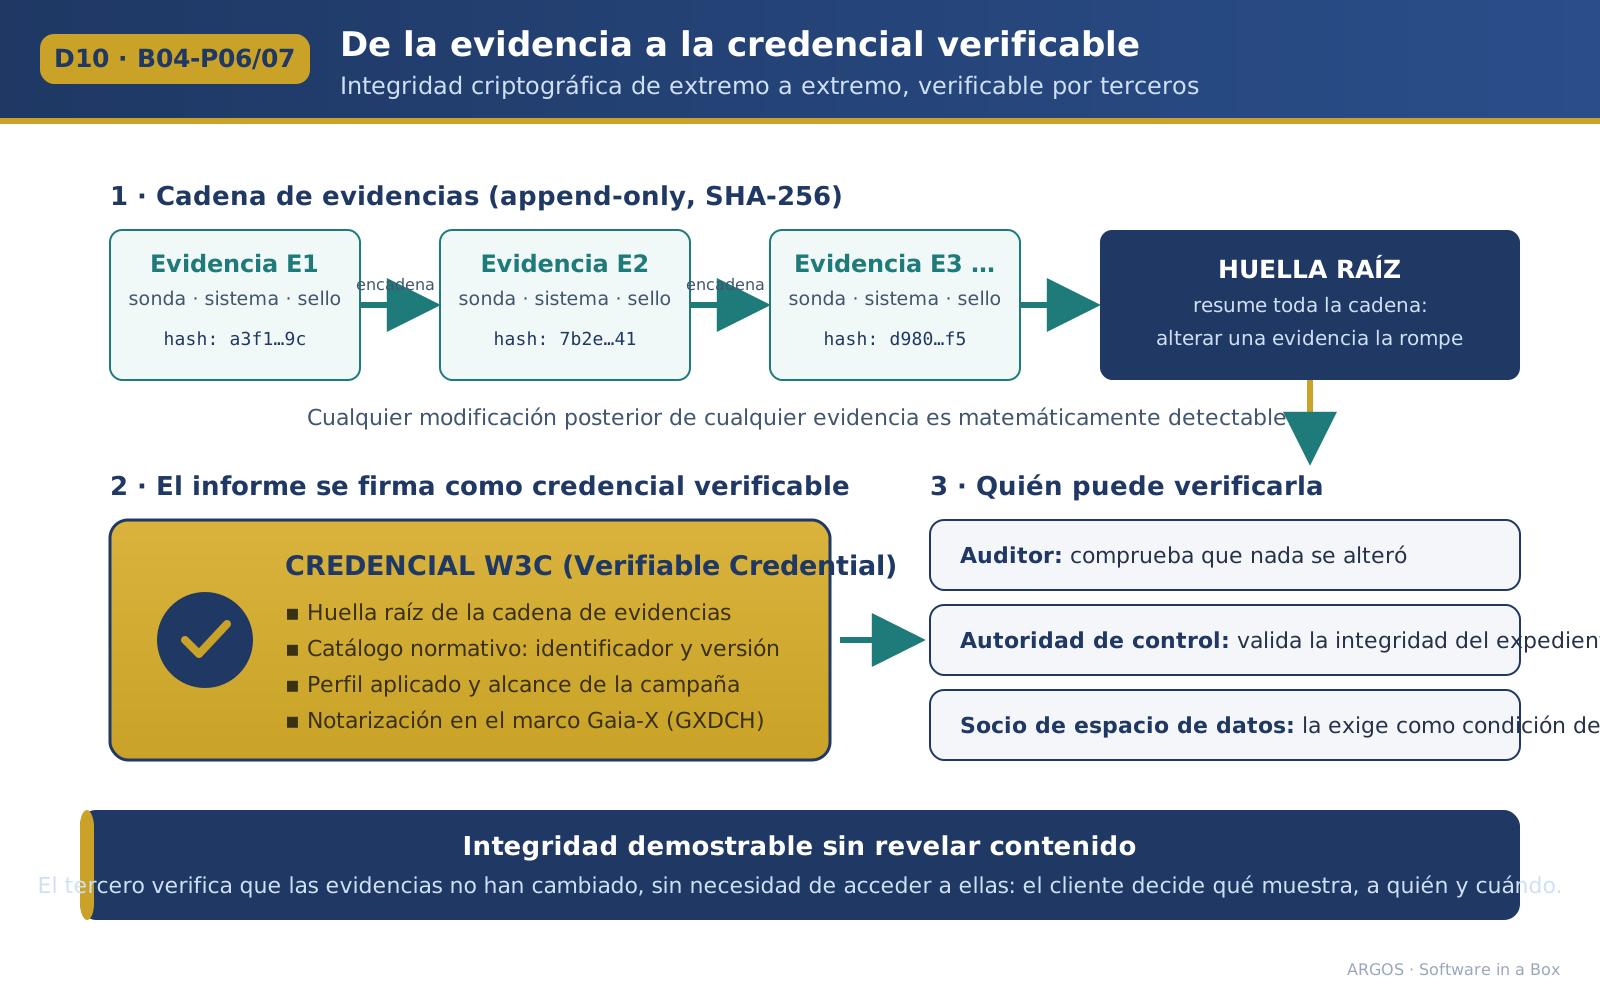
Assina a evidência
O relatório é emitido como credencial verificável: um terceiro verifica a sua integridade sem ver os dados.
Que normas verifica
O pacote regulamentar europeu de dados completo, mais os quadros de segurança de referência.
- RGPD e LOPDGDDAcessos, comunicações, conservação, apagamento efetivo e transferências fora do EEE.
- EHDSRegulamento (UE) 2025/327 relativo ao Espaço Europeu de Dados de Saúde.
- Regulamento da IARegulamento (UE) 2024/1689: registo de eventos, transparência e supervisão humana.
- NIS2Medidas de cibersegurança e gestão de incidentes.
- Data Act e DGAAcesso a dados e partilha.
- ENS e ISOEsquema Nacional de Segurança espanhol (RD 311/2022), ISO 27001 e ISO 27701.
As datas que marcam o calendário
- 2 de agosto de 2026O Regulamento da IA já é de aplicação geral.
- 26 de março de 2027Aplicação geral do EHDS, com obrigações escalonadas até 2035.
- 2 de dezembro de 2027Obrigações dos sistemas de IA de risco elevado do anexo III.
- 2 de agosto de 2028Obrigações de risco elevado da IA integrada em produtos (anexo I).
As datas de risco elevado são as do Regulamento (UE) 2026/1744 («ómnibus digital sobre IA»), que adiou as de agosto de 2026 e 2027.
O que recebe no final de cada verificação
Documentos de trabalho para o EPD e o CISO, gerados a partir do estado real dos sistemas.
Relatório de conformidade
Cada controlo com a sua evidência e o seu veredicto.
Plano de correção
Constatações ordenadas por prioridade, com a regra que incumprem.
Registo diferencial
Registo das atividades de tratamento gerado a partir do catálogo real, face ao declarado.
Rascunhos de AIPD
Avaliações de impacto com os riscos detetados.
Credencial verificável
O relatório assinado (W3C) no quadro de confiança Gaia-X.
O ARGOS face a outras ferramentas
Não substitui a sua plataforma de governação nem o auditor: traz a evidência técnica que hoje lhes falta.
| O que verifica | Auditoria anual | Plataformas GRC | Descoberta de dados | ARGOS |
|---|---|---|---|---|
| Base da evidência | Entrevistas e amostragem | Políticas e configurações | Onde estão os dados | Testes ativos sobre o comportamento real |
| Frequência | Uma vez por ano | Contínua | Contínua | Contínua ou a pedido |
| Apagamento efetivo | Não é verificado | É declarado | Não | É verificado em cada repositório |
| Onde é executado | Presencial | Nuvem do fornecedor | Habitualmente na nuvem | Dentro do seu perímetro, sem ligação de saída |
| EHDS e Regulamento da IA | Conforme o âmbito | Parcial | Não | Incluídos |
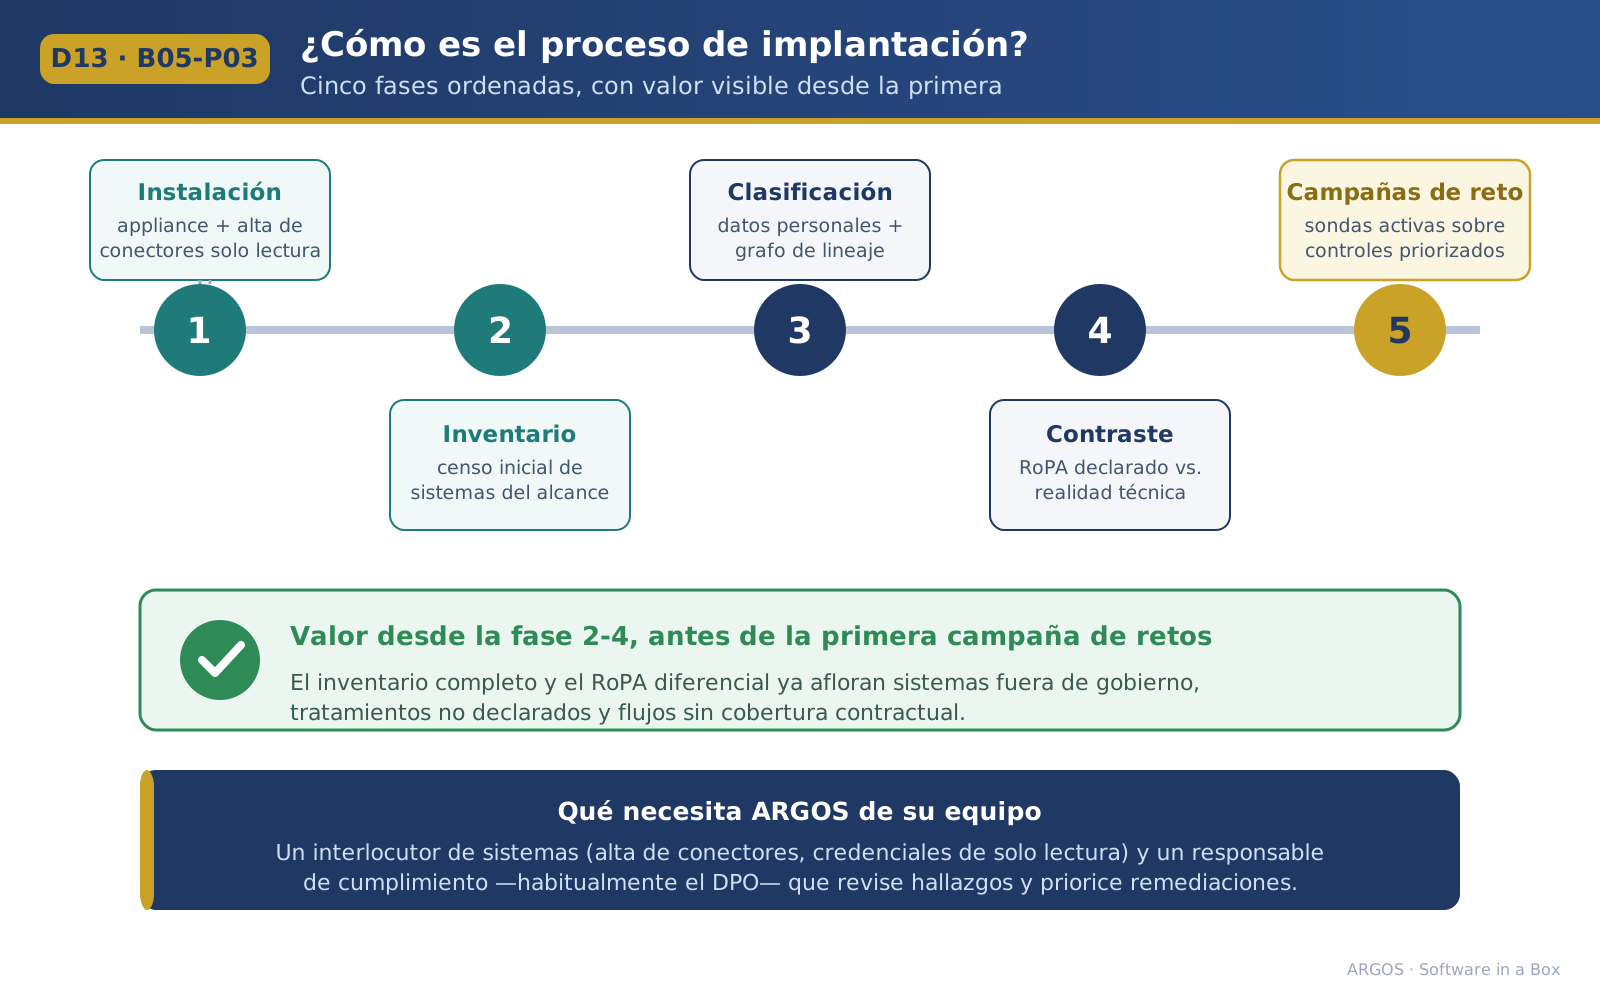
Implementação sem interromper a operação
O ARGOS é entregue como appliance sobre o servidor de IA COGNITIV, em três tamanhos conforme o volume de sistemas a verificar. Só pede credenciais de leitura.
- Instalação do appliance e ativação de conectores só de leitura.
- Inventário inicial de sistemas.
- Classificação de dados pessoais e mapa de fluxos.
- Comparação com o registo de atividades declarado.
- Campanhas de teste sobre os controlos prioritários.
O valor chega desde a primeira fase: o inventário e o registo diferencial estão disponíveis antes da primeira campanha.
Perguntas do EPD e do CISO
As dúvidas mais habituais antes de implementar o ARGOS. Pode fazer qualquer outra ao assistente.
O ARGOS acede a dados pessoais reais?
Sim, na fase de descoberta e classificação, com conectores só de leitura. Tudo acontece dentro do seu perímetro, com o modelo executado localmente e aplicando a minimização: conservam-se classificações e impressões digitais, não cópias massivas de conteúdo. O próprio acesso do ARGOS fica registado e auditado.
Os titulares sintéticos levantam algum problema de proteção de dados?
São identidades fictícias com dados verosímeis que não pertencem a nenhuma pessoa real, pelo que os testes não geram risco para nenhum titular. No final da campanha, o ARGOS elimina-os e verifica o seu próprio apagamento.
O que acontece quando o ARGOS deteta um incumprimento?
A constatação é registada com a sua evidência e o seu veredicto, entra no plano de correção e é notificada aos perfis internos que configurar. O ARGOS não comunica nada a nenhuma autoridade nem a terceiros: essa decisão é sempre do responsável pelo tratamento.
As evidências têm valor perante a autoridade de controlo ou um auditor?
São geradas com selo temporal, cadeia de custódia criptográfica e a regra de avaliação explícita, e o relatório é assinado como credencial verificável. São íntegras e rastreáveis; a sua apreciação cabe à autoridade ou ao auditor, que pode verificar por si próprio que não foram alteradas.
Se um veredicto estiver errado, quem responde?
O ARGOS é uma ferramenta de apoio sob supervisão humana. Cada veredicto referencia a regra e a evidência exatas, e as decisões com efeitos jurídicos são sempre tomadas pela equipa de conformidade: a IA propõe, o motor decide e a pessoa delibera.
O ARGOS pode tornar-se uma porta de entrada de risco?
Usa conectores só de leitura, não tem ligação de saída, recebe atualizações assinadas num só sentido, é reforçado segundo o ENS categoria alta e a ISO 27001 e executa as suas próprias sondas sobre si mesmo.