Come lavora ARGOS
ARGOS trasforma ogni obbligo di legge in un test che gira sui vostri sistemi reali. Ecco come funziona una campagna di verifica.
Inventaria e classifica
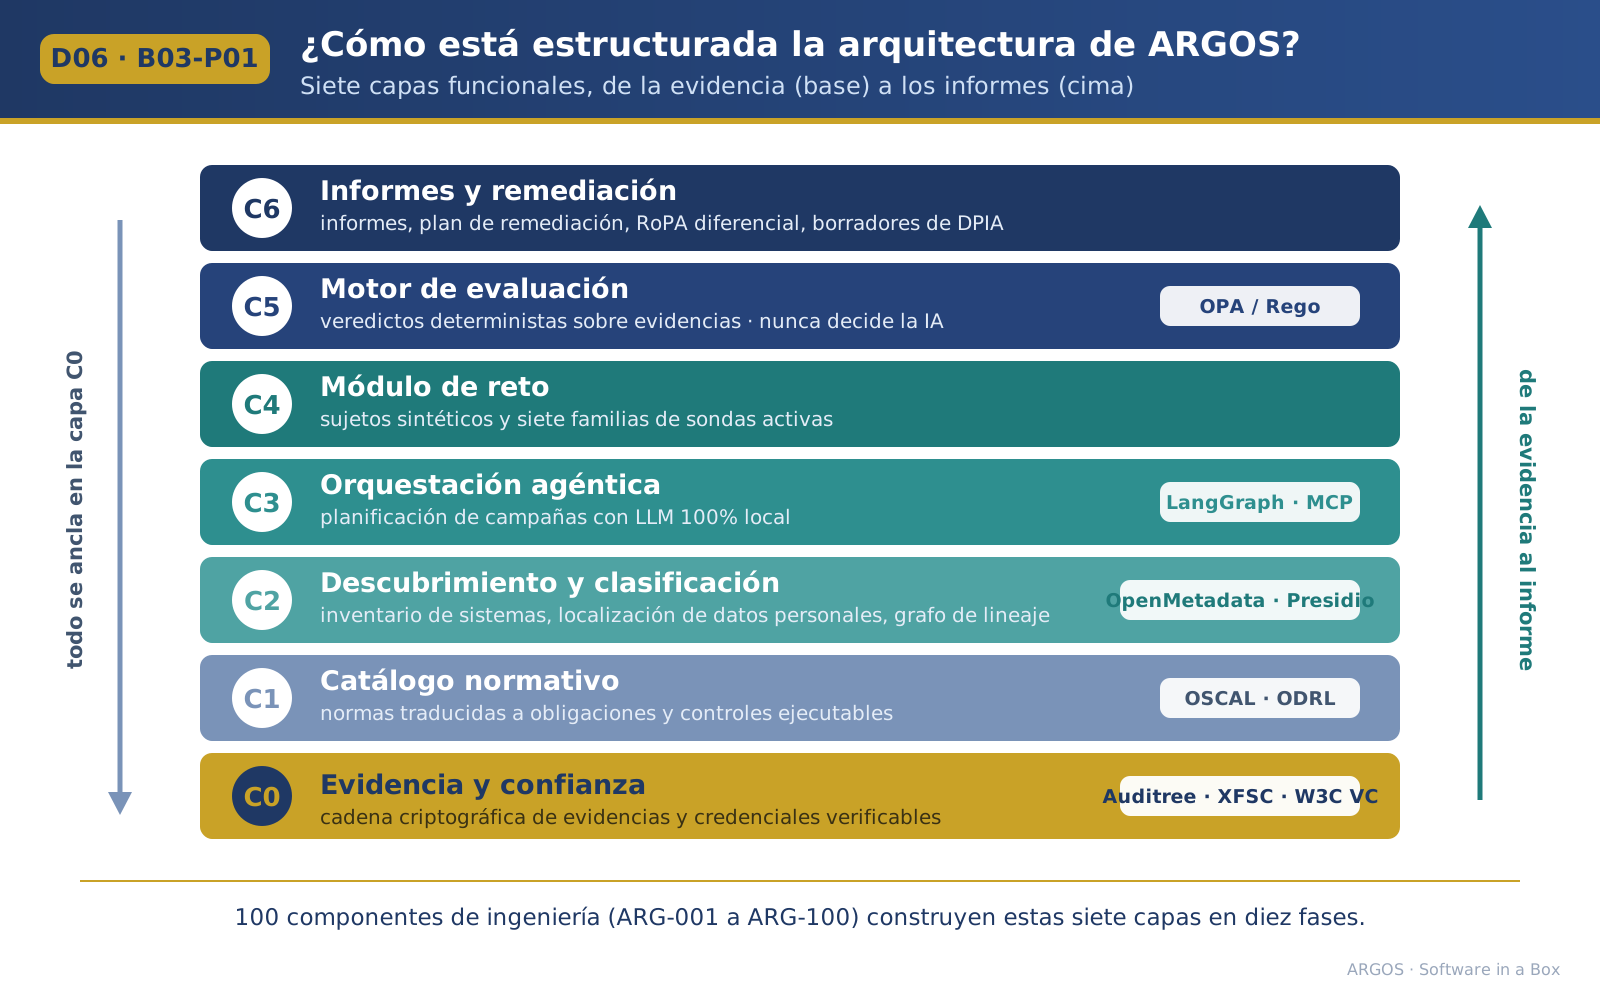
Individua i vostri sistemi, localizza i dati personali e ne mappa i flussi, con connettori in sola lettura.
Mette alla prova i sistemi
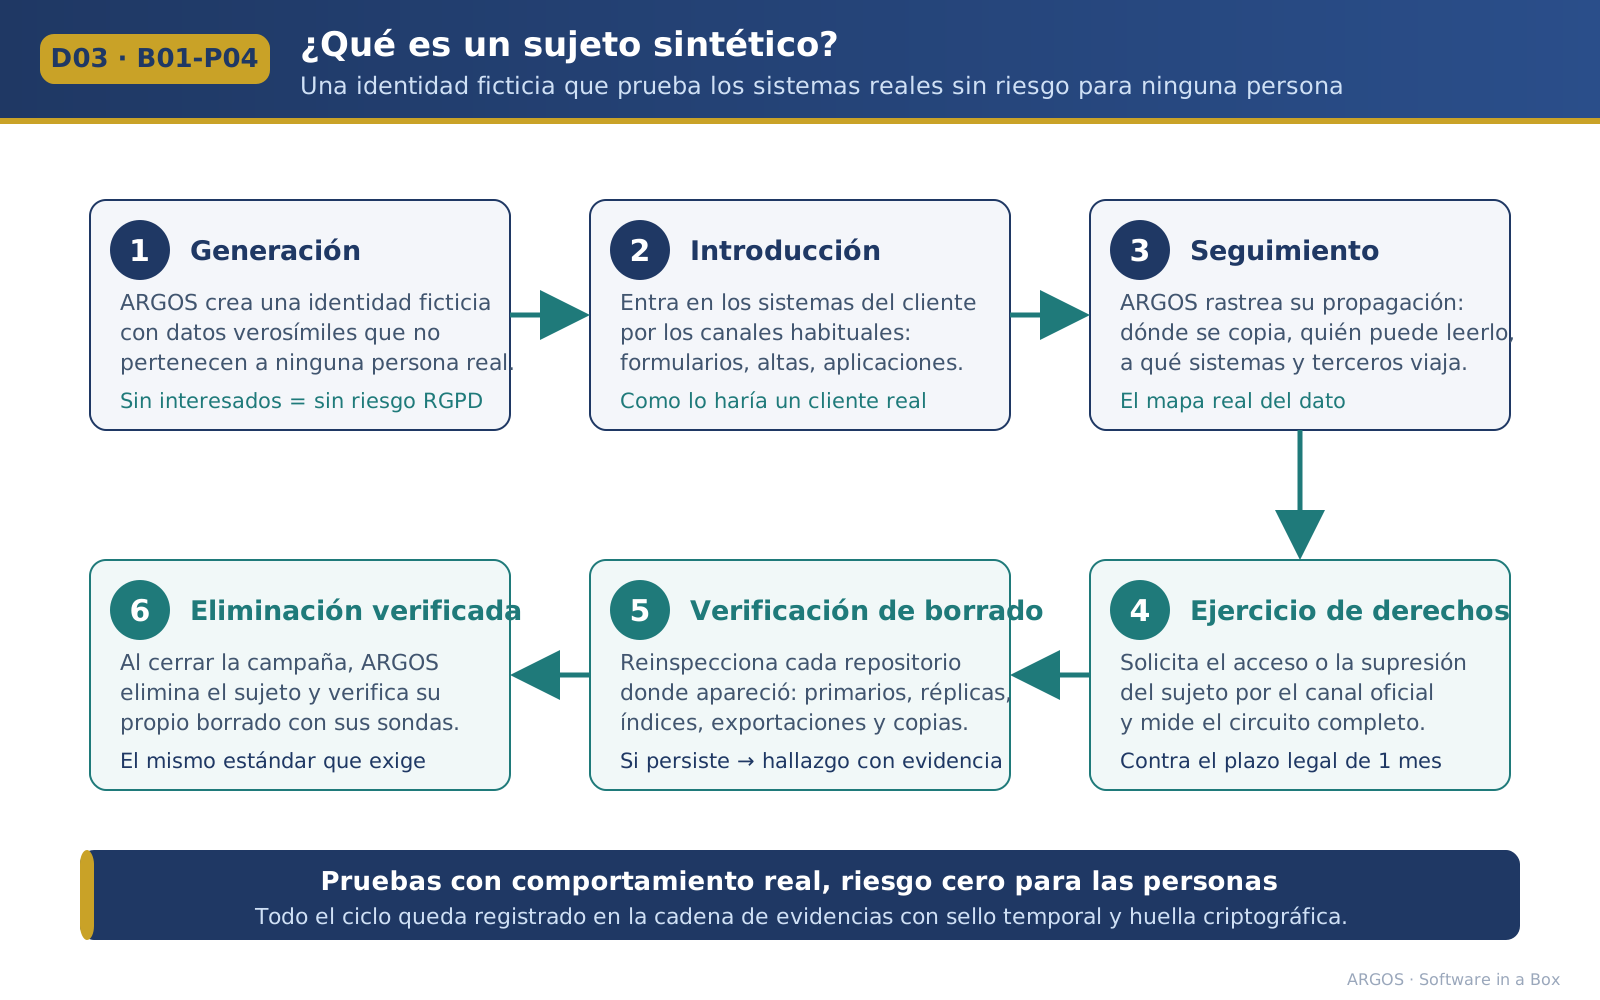
Introduce soggetti sintetici, esercita richieste di accesso e cancellazione di prova e verifica se la cancellazione avviene davvero.
Emette verdetti
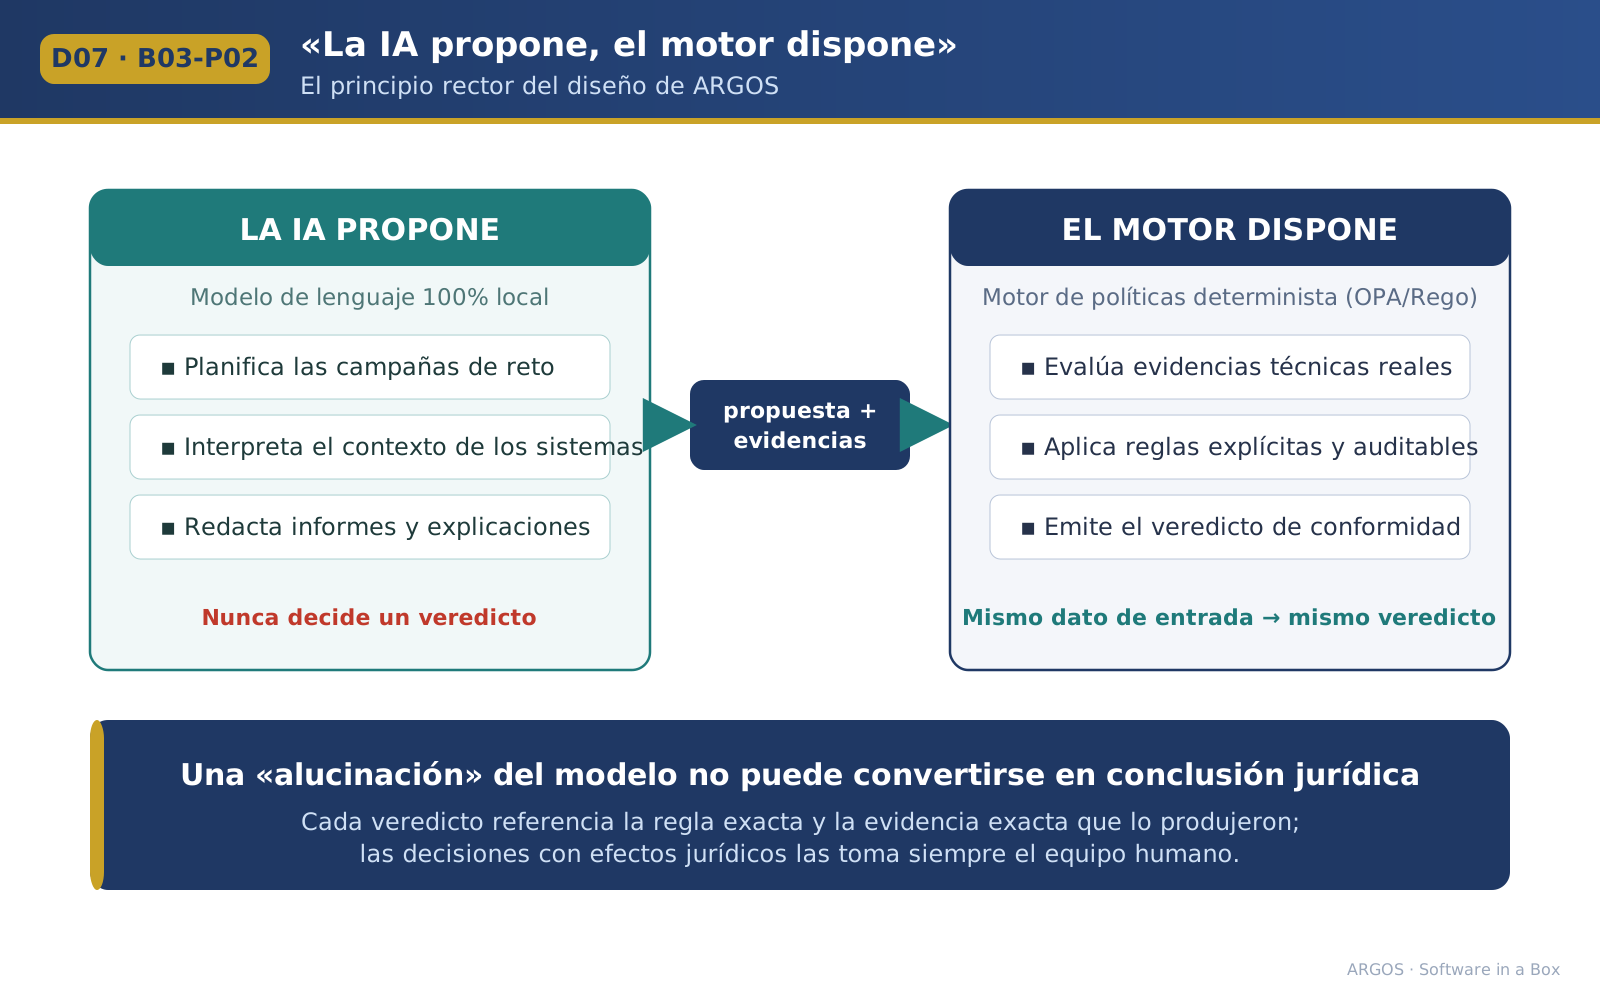
Un motore di regole deterministico valuta ogni prova. Il modello di IA propone; non decide mai il verdetto.
Firma le prove
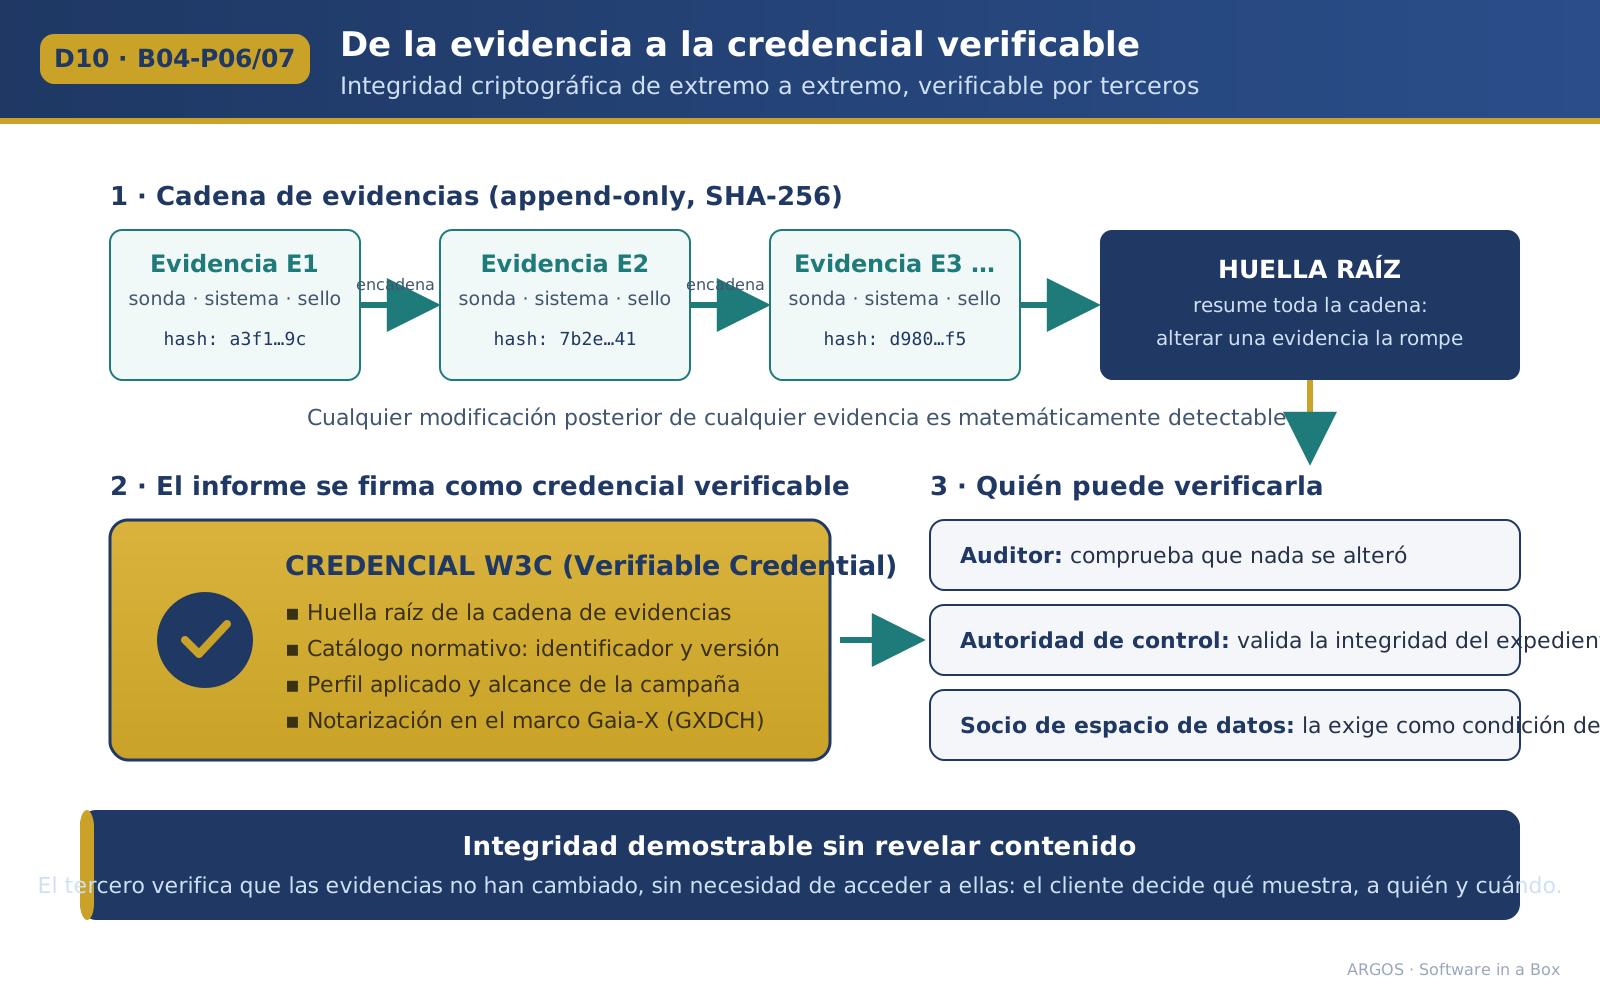
Il rapporto è emesso come credenziale verificabile: un terzo ne verifica l'integrità senza vedere i dati.
Quali norme verifica
L'intero pacchetto normativo europeo sui dati, più i principali quadri di sicurezza.
- GDPR e LOPDGDDAccessi, comunicazioni, conservazione, cancellazione effettiva e trasferimenti fuori dal SEE.
- EHDSRegolamento (UE) 2025/327 sullo spazio europeo dei dati sanitari.
- Regolamento sull'IARegolamento (UE) 2024/1689: registrazione degli eventi, trasparenza e sorveglianza umana.
- NIS2Misure di cibersicurezza e gestione degli incidenti.
- Data Act e DGAAccesso ai dati e condivisione.
- ENS e ISOSchema nazionale di sicurezza spagnolo (RD 311/2022), ISO 27001 e ISO 27701.
Le date che segnano il calendario
- 2 agosto 2026Il Regolamento sull'IA è ora di applicazione generale.
- 26 marzo 2027Applicazione generale dell'EHDS, con obblighi scaglionati fino al 2035.
- 2 dicembre 2027Obblighi per i sistemi di IA ad alto rischio dell'allegato III.
- 2 agosto 2028Obblighi ad alto rischio per l'IA integrata nei prodotti (allegato I).
Le date sull'alto rischio sono quelle del Regolamento (UE) 2026/1744 («omnibus digitale sull'IA»), che ha rinviato le scadenze di agosto 2026 e 2027.
Cosa ricevete al termine di ogni verifica
Documenti di lavoro per il DPO e il CISO, generati a partire dallo stato reale dei sistemi.
Rapporto di conformità
Ogni controllo con la sua prova e il suo verdetto.
Piano di rimedio
Rilievi ordinati per priorità, con la regola violata.
Registro differenziale
Registro delle attività di trattamento generato dal catalogo reale, confrontato con quello dichiarato.
Bozze di DPIA
Valutazioni d'impatto con i rischi rilevati.
Credenziale verificabile
Il rapporto firmato (W3C) nel quadro di fiducia Gaia-X.
ARGOS rispetto ad altri strumenti
Non sostituisce la vostra piattaforma di governance né il revisore: fornisce la prova tecnica che oggi manca loro.
| Cosa verifica | Audit annuale | Piattaforme GRC | Data discovery | ARGOS |
|---|---|---|---|---|
| Base della prova | Interviste e campionamento | Policy e configurazioni | Dove sono i dati | Test attivi sul comportamento reale |
| Frequenza | Una volta l'anno | Continua | Continua | Continua o su richiesta |
| Cancellazione effettiva | Non verificata | Dichiarata | No | Verificata in ogni archivio |
| Dove viene eseguito | In loco | Cloud del fornitore | Di solito nel cloud | Nel vostro perimetro, senza connessione in uscita |
| EHDS e Regolamento sull'IA | A seconda dell'ambito | Parziale | No | Inclusi |
Implementazione senza interrompere l'operatività
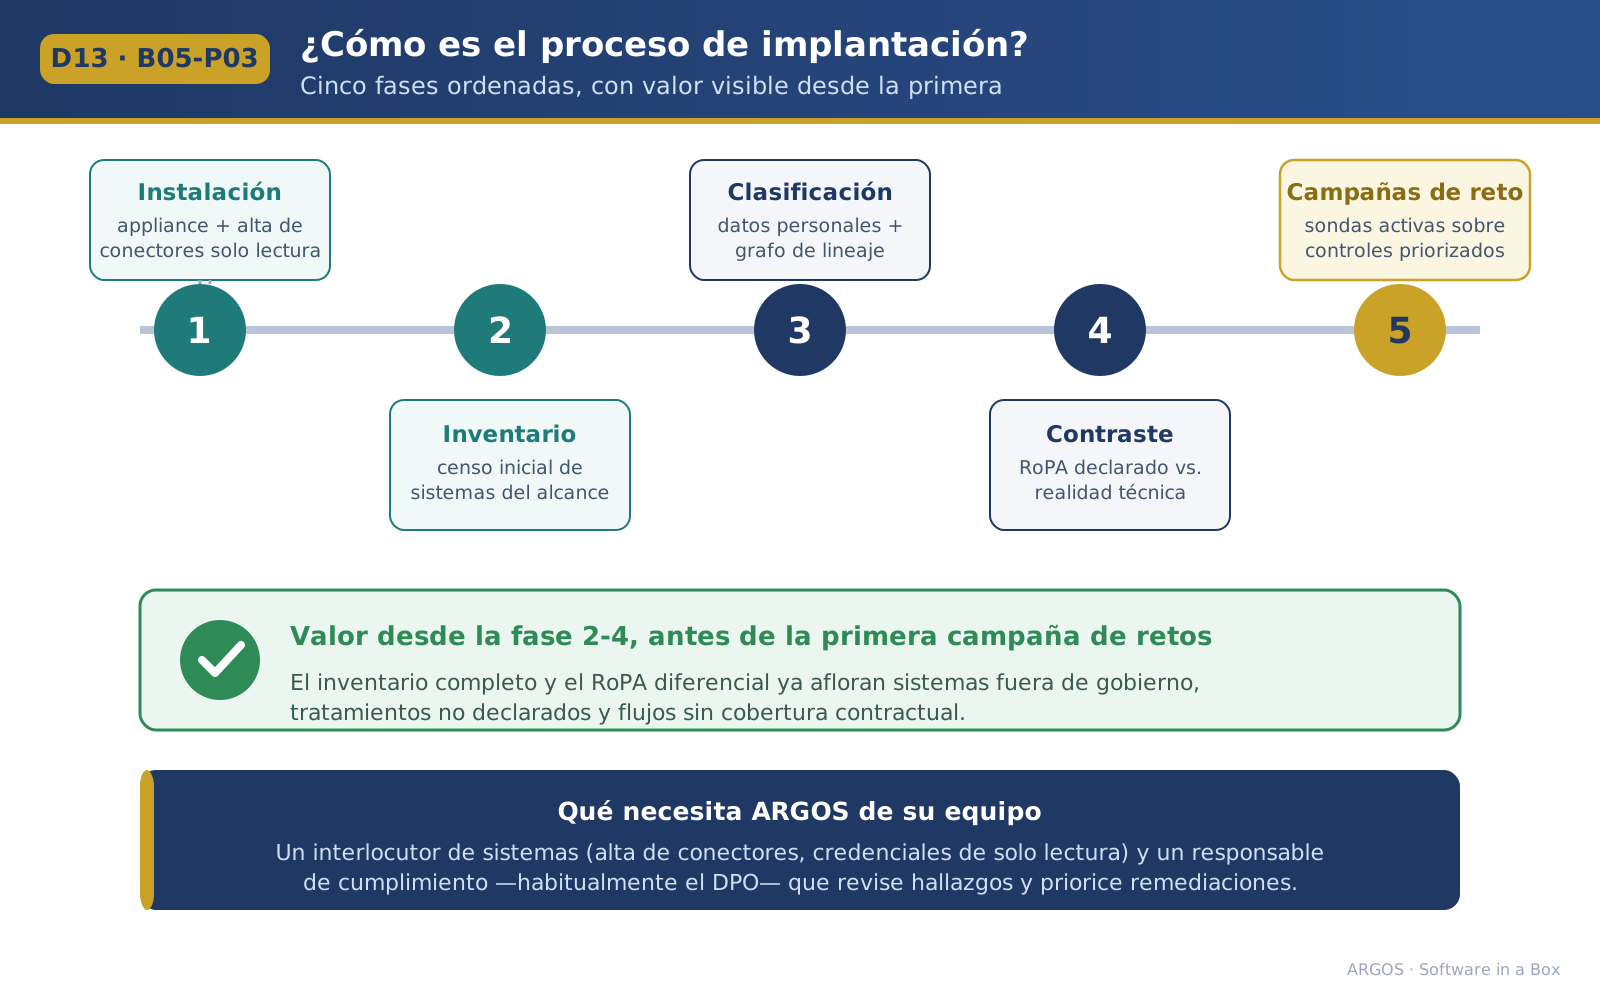
ARGOS viene fornito come appliance sul server di IA COGNITIV, in tre taglie in base al volume di sistemi da verificare. Richiede solo credenziali di lettura.
- Installazione dell'appliance e attivazione dei connettori in sola lettura.
- Inventario iniziale dei sistemi.
- Classificazione dei dati personali e mappa dei flussi.
- Confronto con il registro delle attività dichiarato.
- Campagne di verifica sui controlli prioritari.
Il valore arriva dalla prima fase: l'inventario e il registro differenziale sono disponibili prima della prima campagna.
Le domande del DPO e del CISO
I dubbi più frequenti prima di implementare ARGOS. Qualsiasi altra domanda potete farla all'assistente.
ARGOS accede a dati personali reali?
Sì, nella fase di individuazione e classificazione, con connettori in sola lettura. Tutto avviene nel vostro perimetro, con il modello eseguito in locale e applicando la minimizzazione: si conservano classificazioni e impronte, non copie massive dei contenuti. Anche l'accesso di ARGOS stesso viene registrato e verificato.
I soggetti sintetici pongono problemi di protezione dei dati?
Sono identità fittizie con dati verosimili che non appartengono a nessuna persona reale, quindi i test non comportano rischi per alcun interessato. Al termine della campagna, ARGOS li elimina e verifica la propria cancellazione.
Cosa succede quando ARGOS rileva una non conformità?
Il rilievo viene registrato con la sua prova e il suo verdetto, entra nel piano di rimedio e viene notificato ai profili interni che configurate. ARGOS non comunica nulla ad alcuna autorità né a terzi: questa decisione spetta sempre al titolare del trattamento.
Le prove hanno valore davanti al Garante o a un revisore?
Sono generate con marca temporale, catena di custodia crittografica e regola di valutazione esplicita, e il rapporto è firmato come credenziale verificabile. Sono integre e tracciabili; la loro valutazione spetta all'autorità o al revisore, che può verificare personalmente che non siano state alterate.
Se un verdetto è errato, chi ne risponde?
ARGOS è uno strumento di supporto sotto supervisione umana. Ogni verdetto fa riferimento alla regola e alla prova esatte, e le decisioni con effetti giuridici le prende sempre il team di compliance: l'IA propone, il motore dispone e la persona decide.
ARGOS può diventare una porta d'ingresso per i rischi?
Usa connettori in sola lettura, non ha connessioni in uscita, riceve aggiornamenti firmati in un solo senso, è rafforzato secondo l'ENS categoria alta e la ISO 27001 ed esegue le proprie sonde su sé stesso.