Comment travaille ARGOS
ARGOS transforme chaque obligation légale en un test exécuté sur vos systèmes réels. Voici comment se déroule une campagne de vérification.
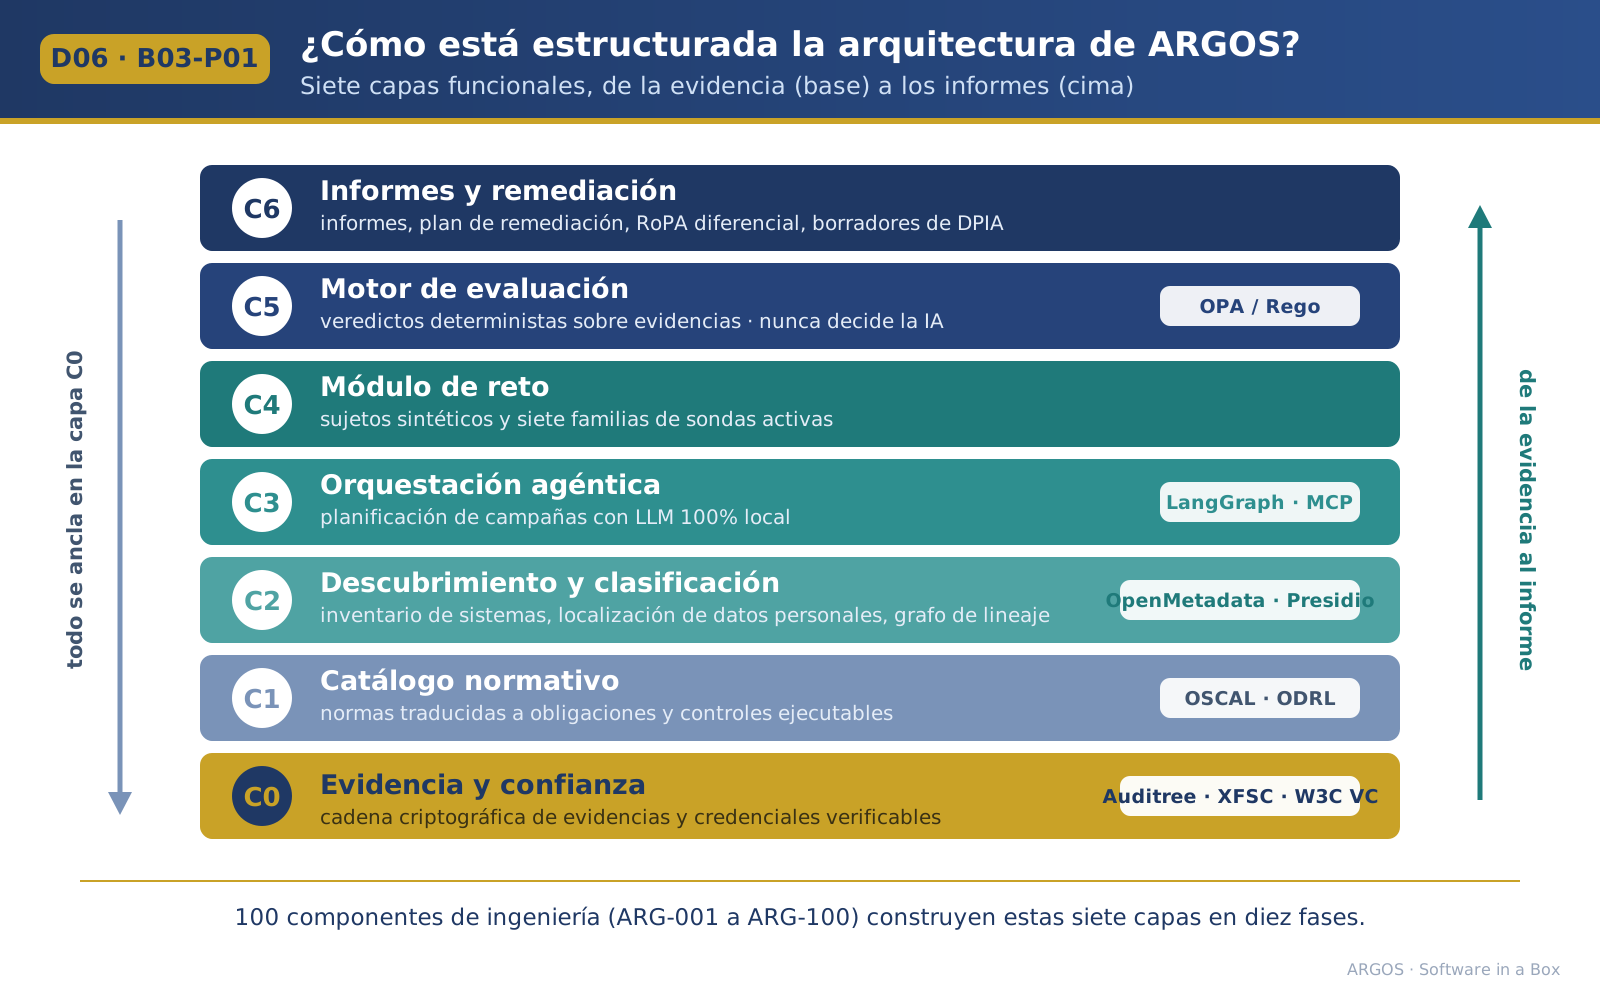
Inventorie et classe
Découvre vos systèmes, localise les données personnelles et cartographie leurs flux, avec des connecteurs en lecture seule.
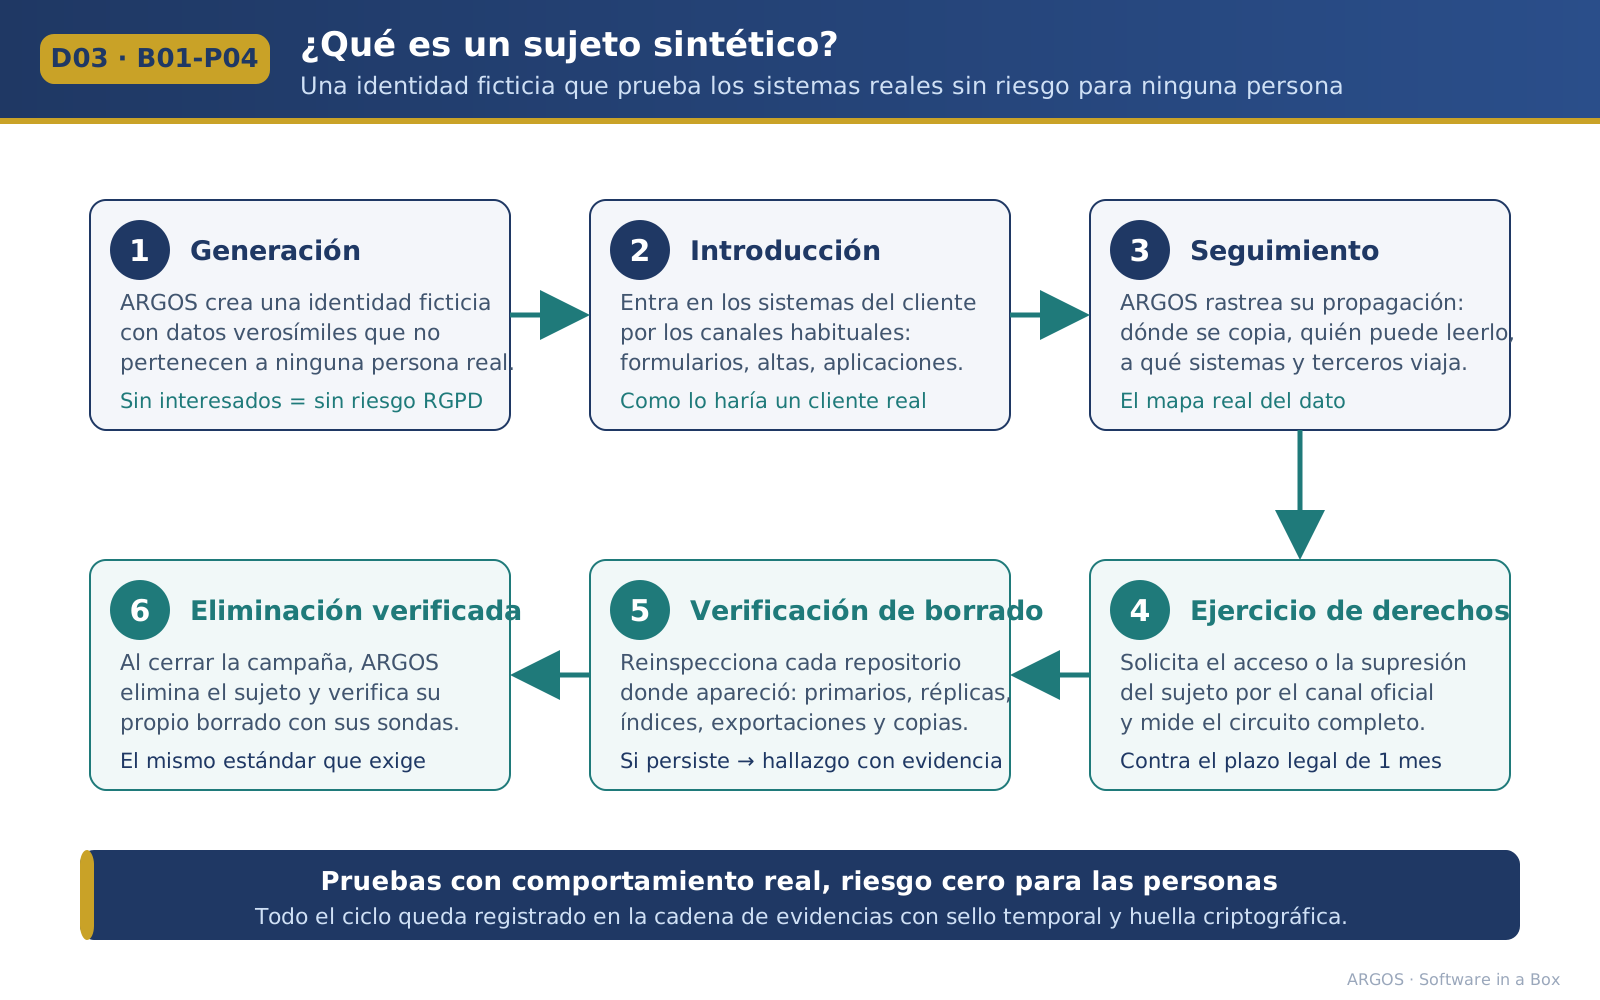
Met les systèmes à l'épreuve
Introduit des sujets synthétiques, exerce des demandes d'accès et d'effacement de test et vérifie si l'effacement a réellement lieu.
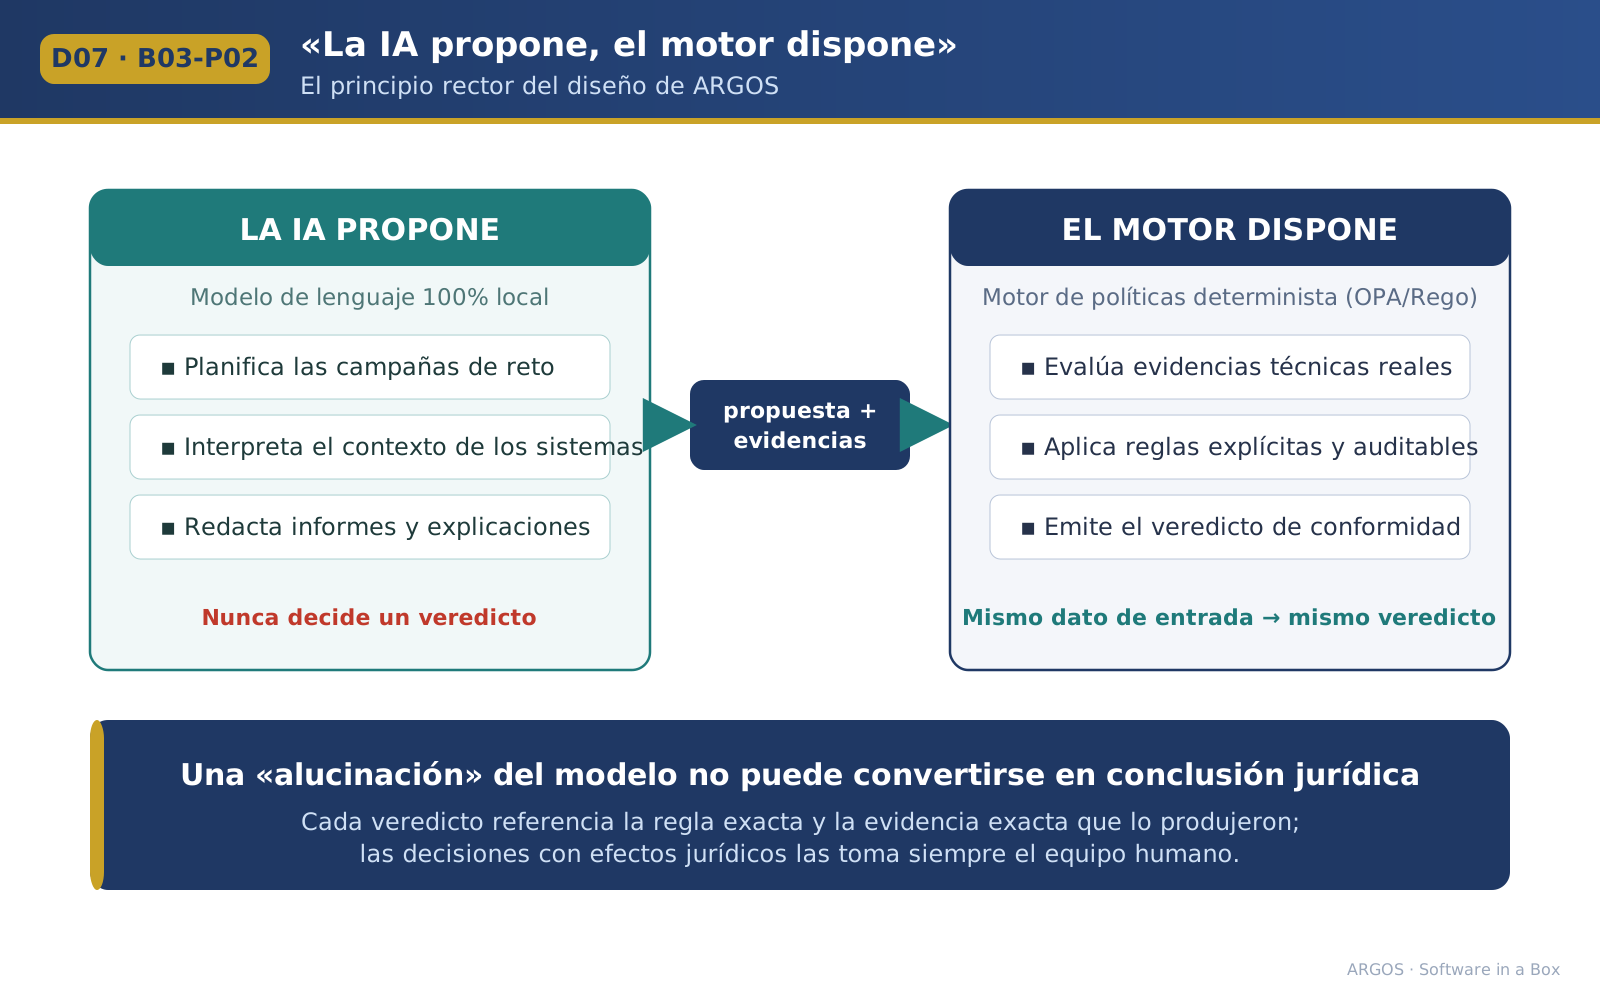
Émet des verdicts
Un moteur de règles déterministe évalue chaque preuve. Le modèle d'IA propose ; il ne décide jamais du verdict.
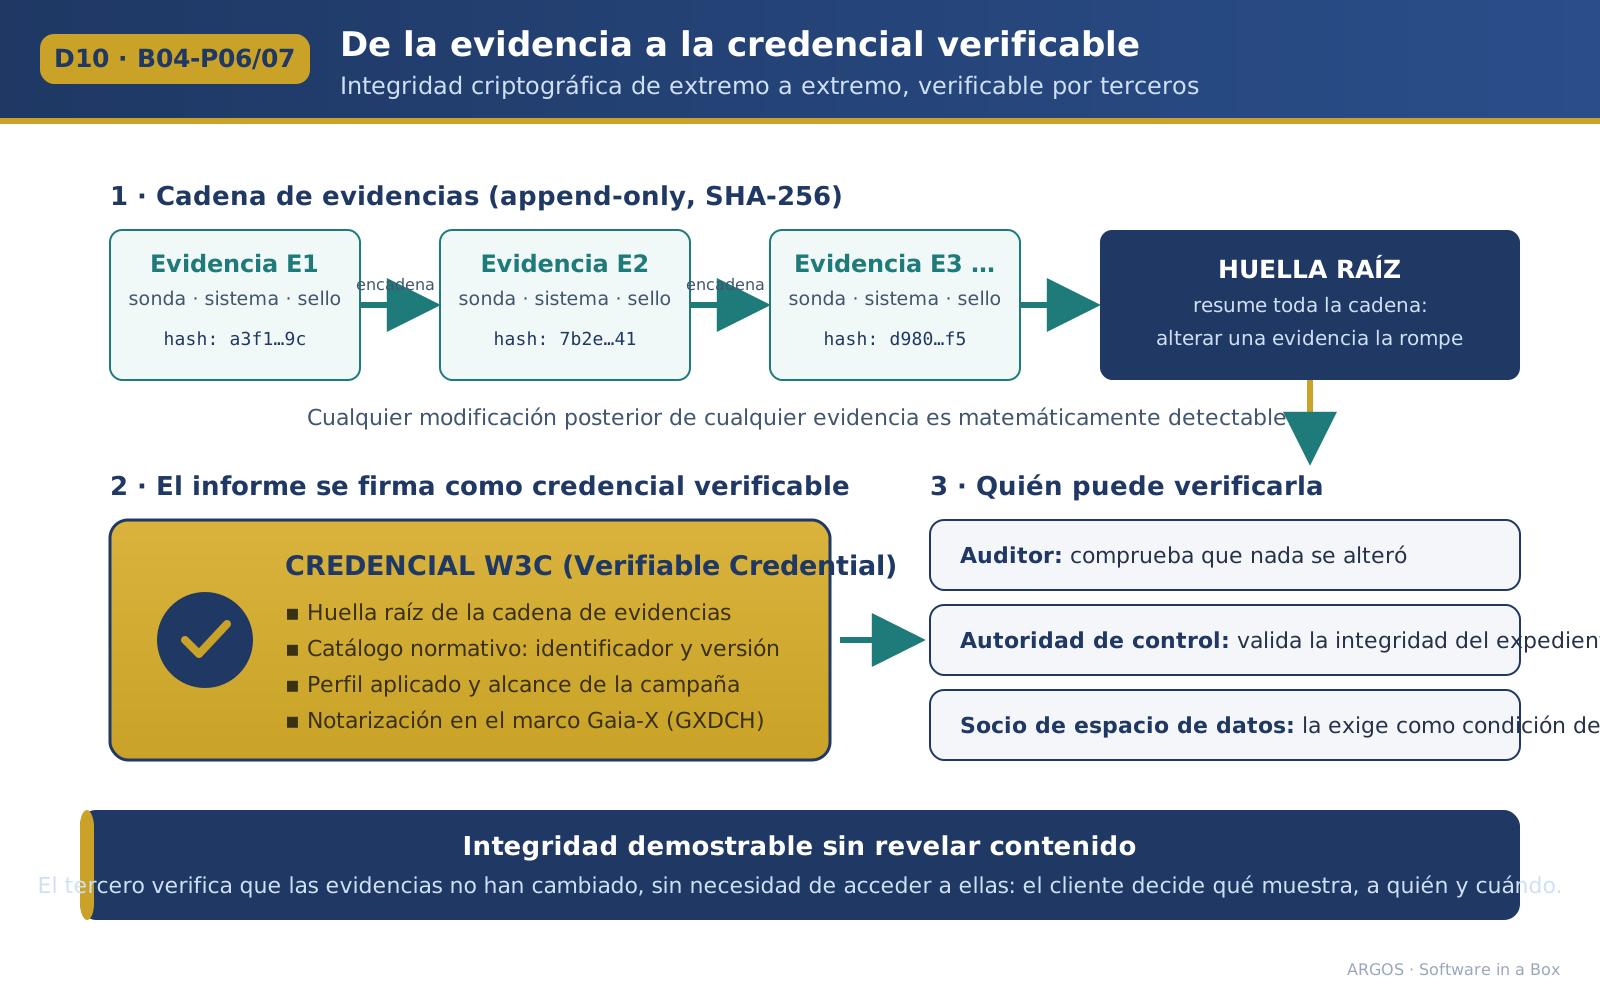
Signe les preuves
Le rapport est émis sous forme d'attestation vérifiable : un tiers en vérifie l'intégrité sans voir les données.
Les réglementations vérifiées
L'ensemble du paquet réglementaire européen sur les données, plus les cadres de sécurité de référence.
- RGPD et LOPDGDDAccès, transferts, conservation, effacement effectif et transferts hors de l'EEE.
- EHDSRèglement (UE) 2025/327 relatif à l'espace européen des données de santé.
- Règlement sur l'IARèglement (UE) 2024/1689 : journalisation, transparence et contrôle humain.
- NIS2Mesures de cybersécurité et gestion des incidents.
- Data Act et DGAAccès aux données et partage.
- ENS et ISOSchéma national de sécurité espagnol (RD 311/2022), ISO 27001 et ISO 27701.
Les dates qui rythment le calendrier
- 2 août 2026Le règlement sur l'IA est désormais d'application générale.
- 26 mars 2027Application générale de l'EHDS, avec des obligations échelonnées jusqu'en 2035.
- 2 décembre 2027Obligations des systèmes d'IA à haut risque de l'annexe III.
- 2 août 2028Obligations à haut risque pour l'IA intégrée dans des produits (annexe I).
Les dates relatives au haut risque sont celles du règlement (UE) 2026/1744 (« omnibus numérique sur l'IA »), qui a reporté les échéances d'août 2026 et 2027.
Ce que vous recevez à l'issue de chaque vérification
Des documents de travail pour le DPO et le RSSI, générés à partir de l'état réel des systèmes.
Rapport de conformité
Chaque contrôle avec sa preuve et son verdict.
Plan de remédiation
Constats classés par priorité, avec la règle enfreinte.
Registre différentiel
Registre des activités de traitement généré à partir du catalogue réel, comparé au registre déclaré.
Projets d'AIPD
Analyses d'impact intégrant les risques détectés.
Attestation vérifiable
Le rapport signé (W3C) dans le cadre de confiance Gaia-X.
ARGOS face aux autres outils
Il ne remplace ni votre plateforme de gouvernance ni l'auditeur : il apporte la preuve technique qui leur manque aujourd'hui.
| Ce qu'il vérifie | Audit annuel | Plateformes GRC | Découverte de données | ARGOS |
|---|---|---|---|---|
| Fondement de la preuve | Entretiens et échantillonnage | Politiques et configurations | Où sont les données | Tests actifs sur le comportement réel |
| Fréquence | Une fois par an | Continue | Continue | Continue ou à la demande |
| Effacement effectif | Non vérifié | Déclaré | Non | Vérifié dans chaque référentiel |
| Où il s'exécute | Sur place | Cloud du fournisseur | Généralement dans le cloud | Dans votre périmètre, sans connexion sortante |
| EHDS et règlement sur l'IA | Selon le périmètre | Partiel | Non | Inclus |
Un déploiement sans interrompre l'activité
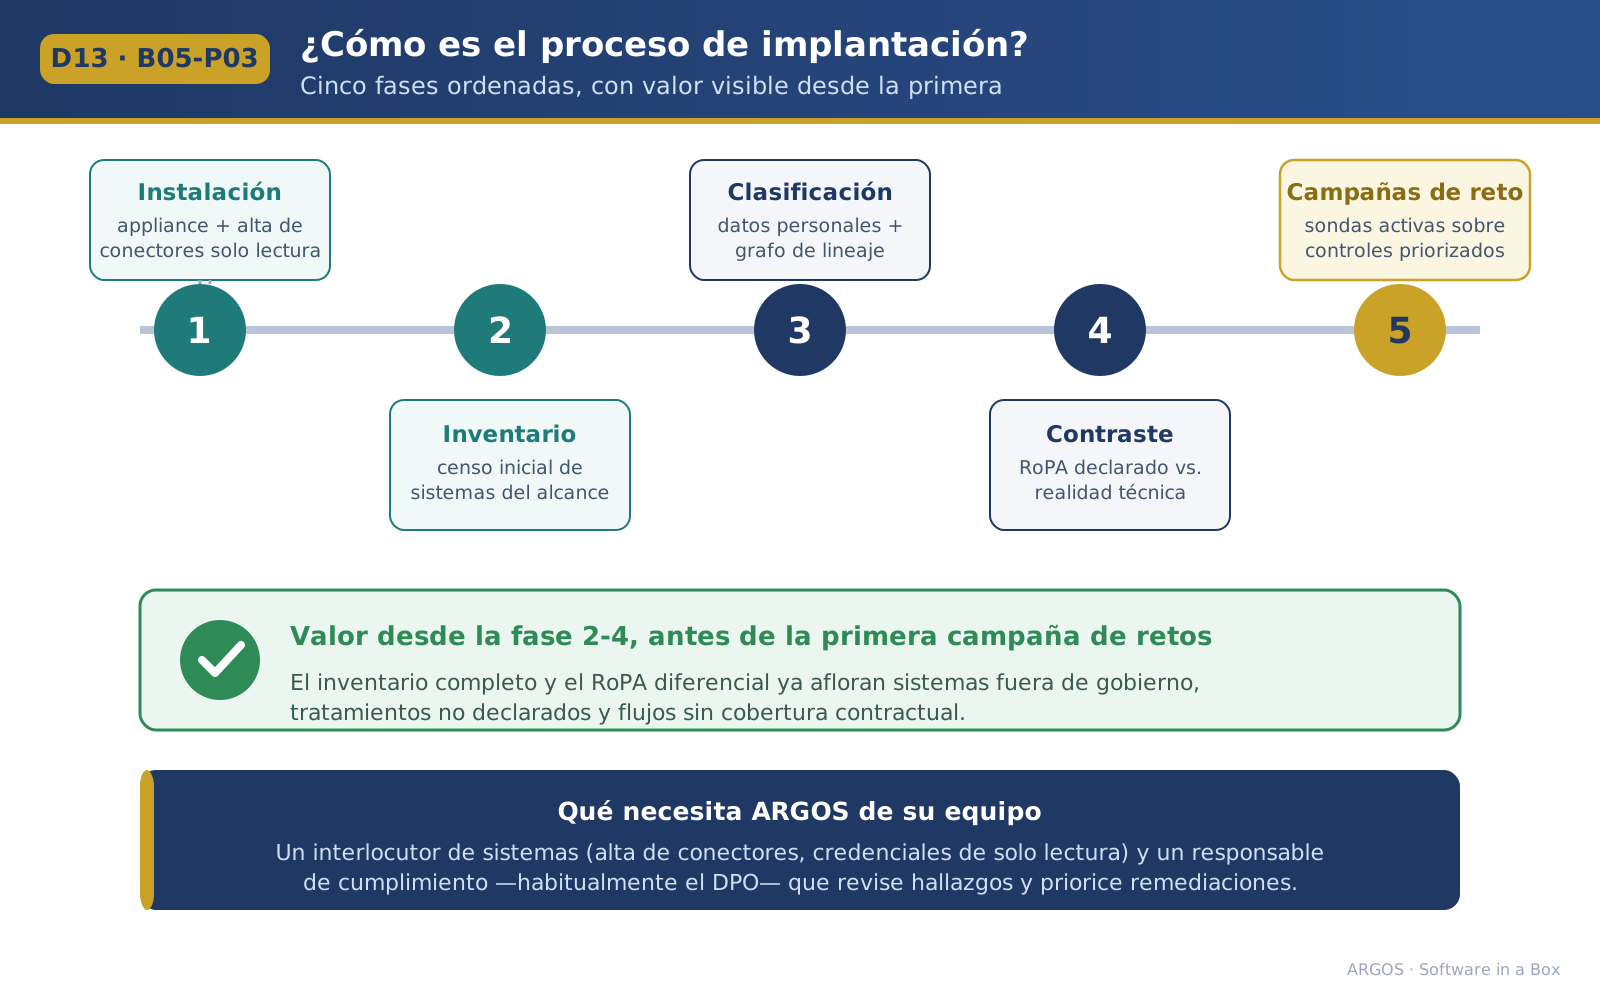
ARGOS est livré sous forme d'appliance sur le serveur d'IA COGNITIV, en trois tailles selon le nombre de systèmes à vérifier. Il ne demande que des identifiants en lecture.
- Installation de l'appliance et mise en place des connecteurs en lecture seule.
- Inventaire initial des systèmes.
- Classification des données personnelles et cartographie des flux.
- Comparaison avec le registre des activités déclaré.
- Campagnes de mise à l'épreuve sur les contrôles prioritaires.
La valeur arrive dès la première phase : l'inventaire et le registre différentiel sont disponibles avant la première campagne.
Les questions du DPO et du RSSI
Les questions les plus fréquentes avant de déployer ARGOS. Vous pouvez poser toute autre question à l'assistant.
ARGOS accède-t-il à des données personnelles réelles ?
Oui, lors de la phase de découverte et de classification, au moyen de connecteurs en lecture seule. Tout se passe dans votre périmètre, avec un modèle exécuté en local et un principe de minimisation : on conserve des classifications et des empreintes, pas des copies massives de contenu. L'accès d'ARGOS lui-même est journalisé et audité.
Les sujets synthétiques posent-ils un problème de protection des données ?
Ce sont des identités fictives aux données vraisemblables qui n'appartiennent à aucune personne réelle : les tests ne font courir aucun risque aux personnes concernées. À la fin de la campagne, ARGOS les supprime et vérifie son propre effacement.
Que se passe-t-il quand ARGOS détecte un manquement ?
Le constat est enregistré avec sa preuve et son verdict, intègre le plan de remédiation et est notifié aux profils internes que vous configurez. ARGOS ne communique rien à aucune autorité ni à aucun tiers : cette décision appartient toujours au responsable du traitement.
Les preuves ont-elles une valeur auprès d'une autorité de protection des données ou d'un auditeur ?
Elles sont générées avec horodatage, chaîne de custody cryptographique et règle d'évaluation explicite, et le rapport est signé sous forme d'attestation vérifiable. Elles sont intègres et traçables ; leur appréciation revient à l'autorité ou à l'auditeur, qui peut vérifier par lui-même qu'elles n'ont pas été altérées.
Si un verdict est erroné, qui en répond ?
ARGOS est un outil d'aide sous contrôle humain. Chaque verdict renvoie à la règle et à la preuve exactes, et les décisions produisant des effets juridiques sont toujours prises par l'équipe conformité : l'IA propose, le moteur dispose et l'humain décide.
ARGOS peut-il devenir une porte d'entrée pour les risques ?
Il utilise des connecteurs en lecture seule, n'a aucune connexion sortante, reçoit des mises à jour signées à sens unique, est durci selon l'ENS catégorie élevée et l'ISO 27001, et exécute ses propres sondes sur lui-même.