So arbeitet ARGOS
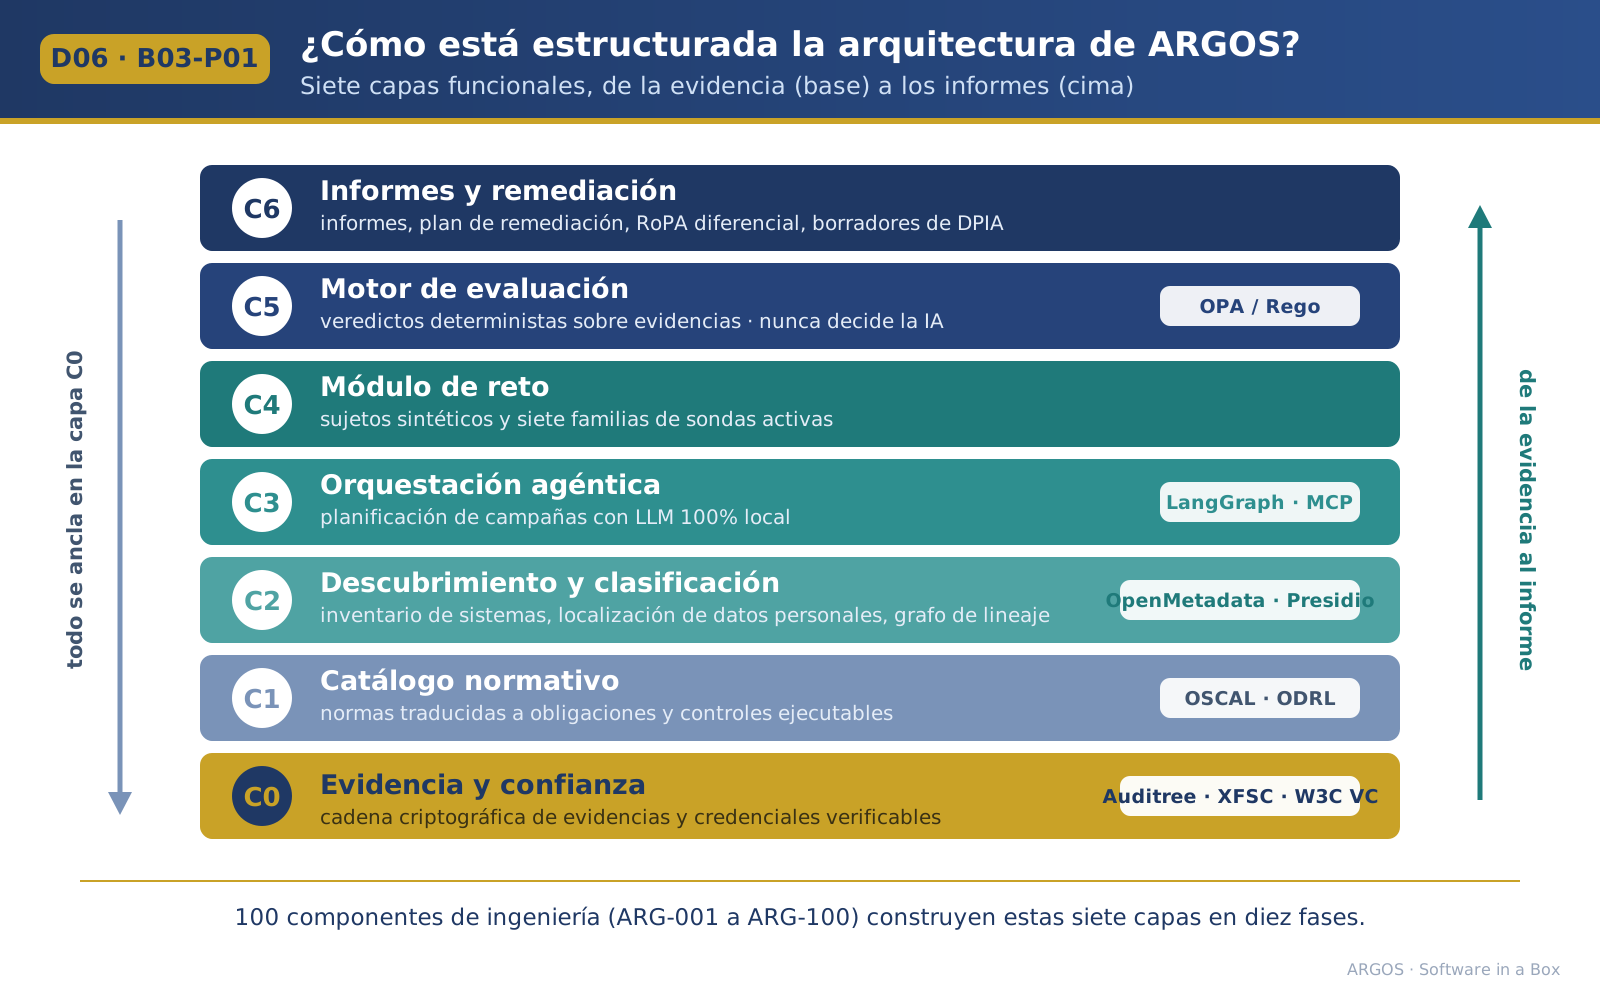
ARGOS macht aus jeder gesetzlichen Pflicht einen Test, der auf Ihren realen Systemen läuft. So läuft eine Prüfkampagne ab.
Inventarisiert und klassifiziert
Erkennt Ihre Systeme, findet personenbezogene Daten und kartiert ihre Datenflüsse – mit schreibgeschützten Konnektoren.
Stellt die Systeme auf die Probe
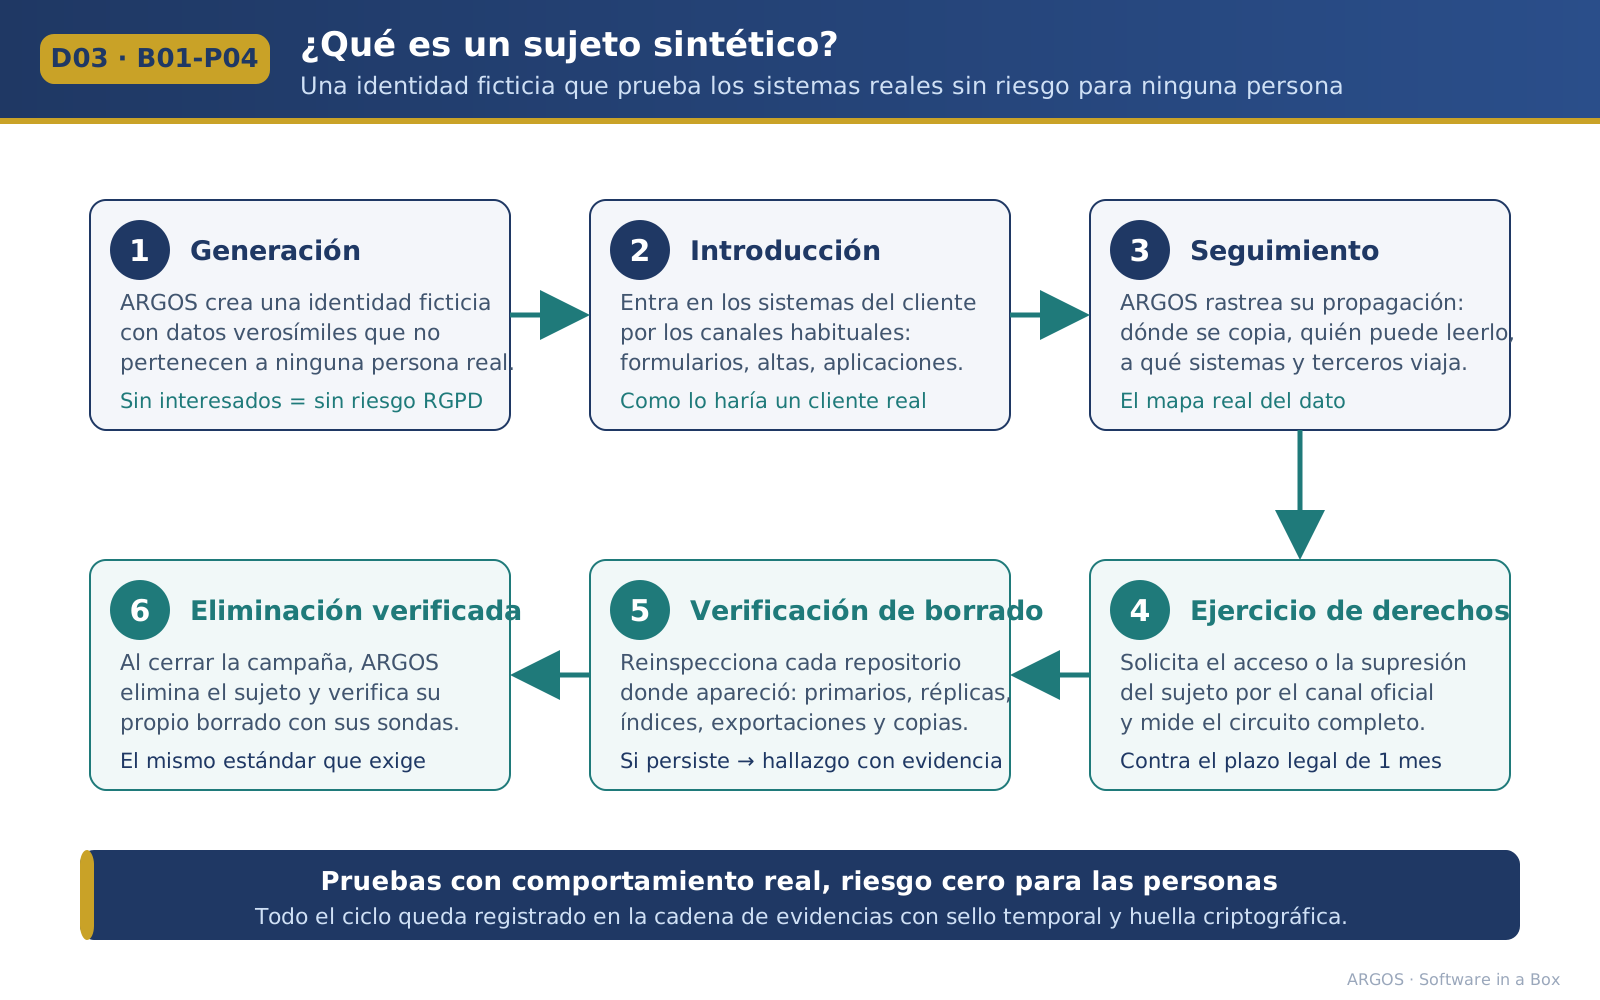
Bringt synthetische Personen ein, übt Test-Auskunfts- und Löschanträge aus und prüft, ob die Löschung wirklich erfolgt.
Fällt Urteile
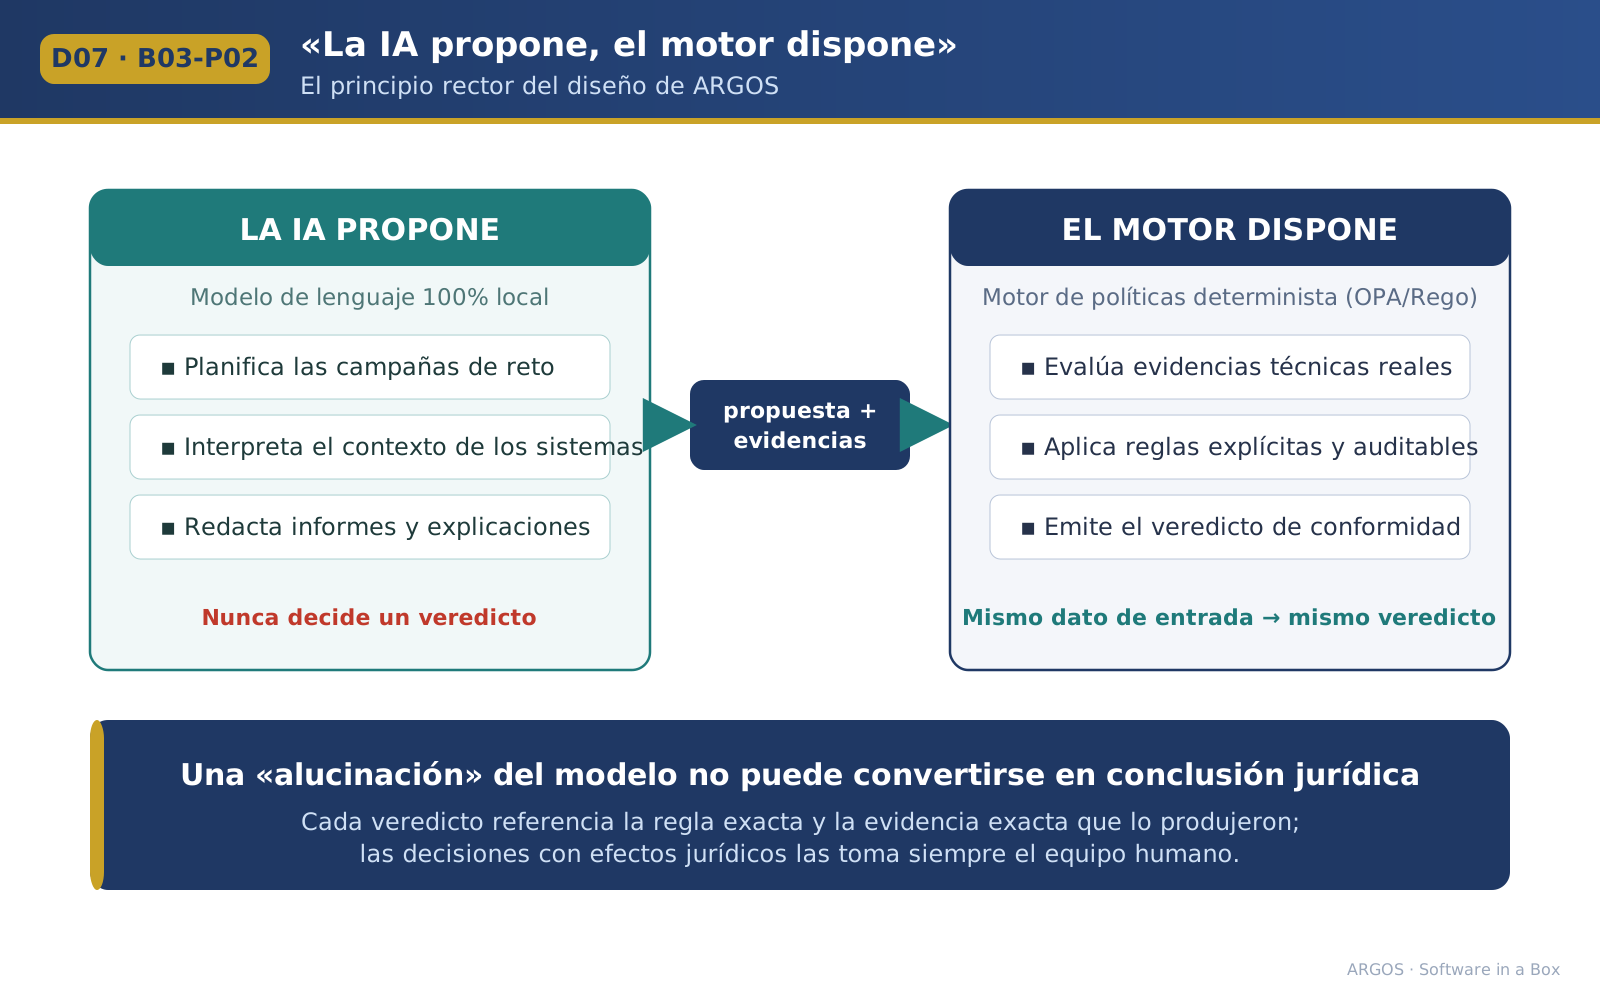
Eine deterministische Regel-Engine bewertet jeden Nachweis. Das KI-Modell schlägt vor; über das Urteil entscheidet es nie.
Signiert die Nachweise
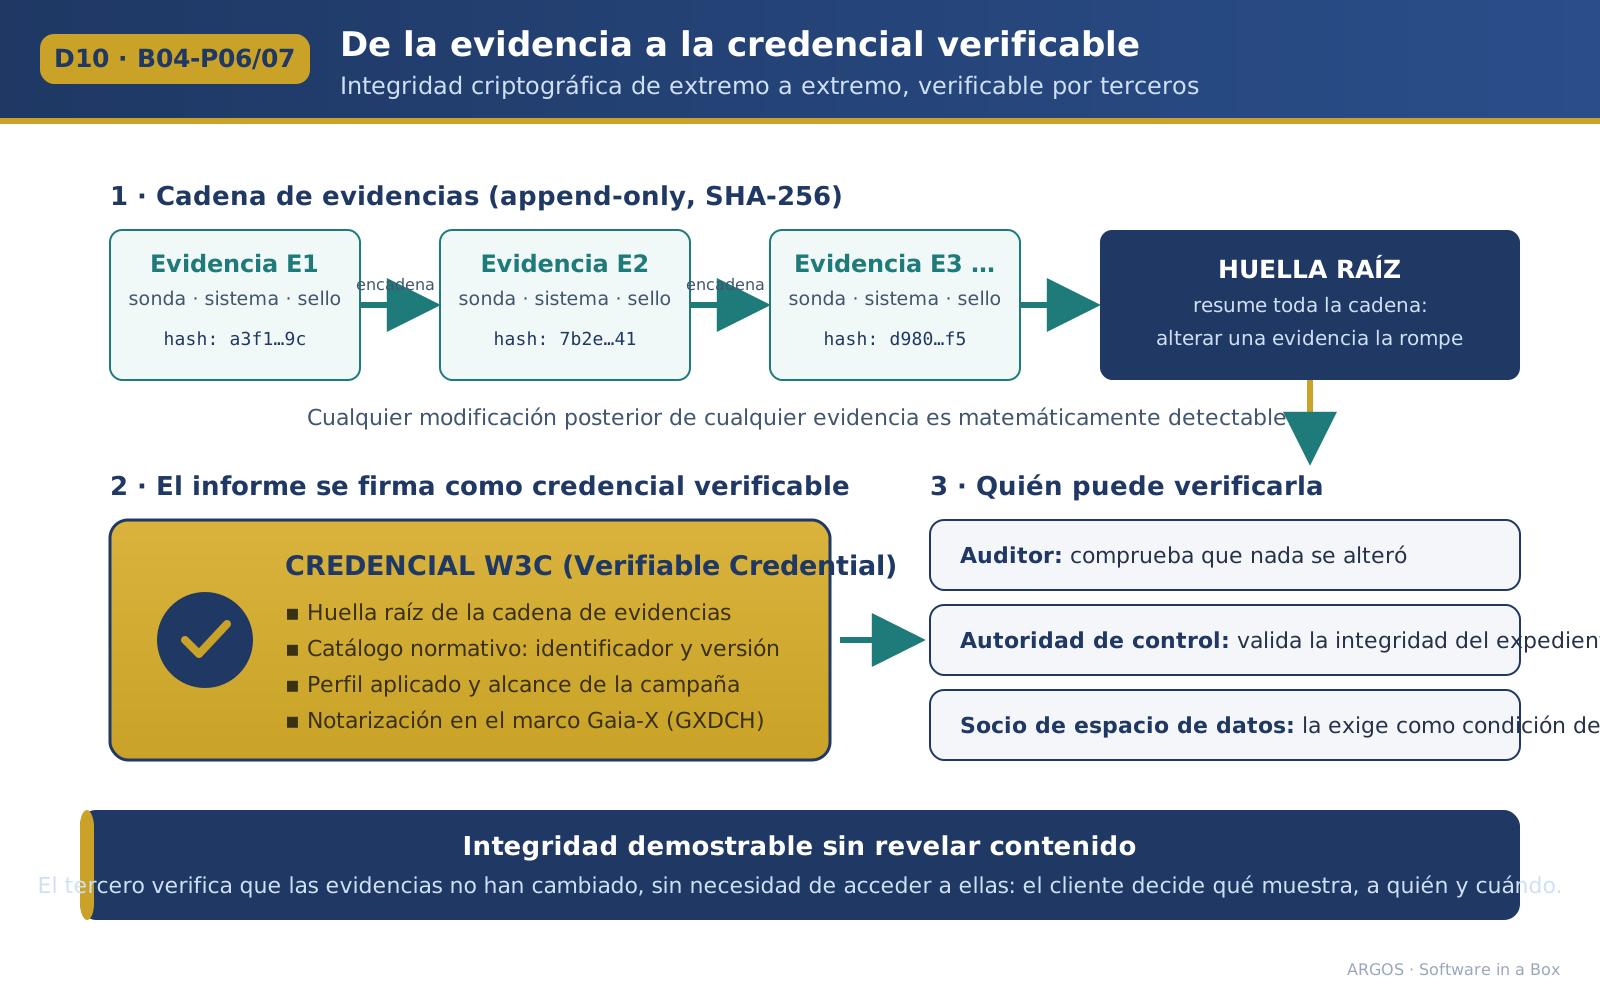
Der Bericht wird als verifizierbarer Nachweis ausgestellt: Ein Dritter prüft seine Integrität, ohne die Daten zu sehen.
Welche Vorschriften geprüft werden
Das gesamte europäische Datenregelwerk sowie die maßgeblichen Sicherheitsrahmen.
- DSGVO und LOPDGDDZugriffe, Weitergaben, Aufbewahrung, wirksame Löschung und Übermittlungen außerhalb des EWR.
- EHDSVerordnung (EU) 2025/327 über den europäischen Gesundheitsdatenraum.
- KI-VerordnungVerordnung (EU) 2024/1689: Protokollierung, Transparenz und menschliche Aufsicht.
- NIS2Cybersicherheitsmaßnahmen und Vorfallmanagement.
- Data Act und DGADatenzugang und -weitergabe.
- ENS und ISOSpanisches Nationales Sicherheitsschema (RD 311/2022), ISO 27001 und ISO 27701.
Die entscheidenden Termine
- 2. August 2026Die KI-Verordnung gilt jetzt allgemein.
- 26. März 2027Allgemeine Geltung des EHDS, mit gestaffelten Pflichten bis 2035.
- 2. Dezember 2027Pflichten für Hochrisiko-KI-Systeme nach Anhang III.
- 2. August 2028Hochrisiko-Pflichten für in Produkte eingebettete KI (Anhang I).
Die Hochrisiko-Termine richten sich nach der Verordnung (EU) 2026/1744 („digitaler Omnibus zur KI“), die die Fristen von August 2026 und 2027 verschoben hat.
Was Sie nach jeder Prüfung erhalten
Arbeitsunterlagen für den Datenschutzbeauftragten und den CISO, erstellt aus dem tatsächlichen Zustand der Systeme.
Konformitätsbericht
Jede Kontrolle mit Nachweis und Urteil.
Maßnahmenplan
Feststellungen nach Priorität geordnet, mit der verletzten Regel.
Differenzielles VVT
Verzeichnis von Verarbeitungstätigkeiten aus dem tatsächlichen Katalog, abgeglichen mit dem erklärten.
DSFA-Entwürfe
Datenschutz-Folgenabschätzungen mit den erkannten Risiken.
Verifizierbarer Nachweis
Der signierte Bericht (W3C) im Gaia-X-Vertrauensrahmen.
ARGOS im Vergleich zu anderen Werkzeugen
Er ersetzt weder Ihre Governance-Plattform noch den Prüfer: Er liefert den technischen Nachweis, der ihnen heute fehlt.
| Was geprüft wird | Jährliches Audit | GRC-Plattformen | Data Discovery | ARGOS |
|---|---|---|---|---|
| Grundlage des Nachweises | Interviews und Stichproben | Richtlinien und Konfigurationen | Wo die Daten liegen | Aktive Tests des tatsächlichen Verhaltens |
| Häufigkeit | Einmal im Jahr | Kontinuierlich | Kontinuierlich | Kontinuierlich oder bei Bedarf |
| Wirksame Löschung | Wird nicht geprüft | Wird erklärt | Nein | Wird in jedem Speicherort geprüft |
| Wo er läuft | Vor Ort | Cloud des Anbieters | Meist in der Cloud | In Ihrem Perimeter, ohne ausgehende Verbindung |
| EHDS und KI-Verordnung | Je nach Umfang | Teilweise | Nein | Enthalten |
Einführung ohne Betriebsunterbrechung
ARGOS wird als Appliance auf dem KI-Server COGNITIV geliefert, in drei Größen je nach Anzahl der zu prüfenden Systeme. Er benötigt nur Lesezugänge.
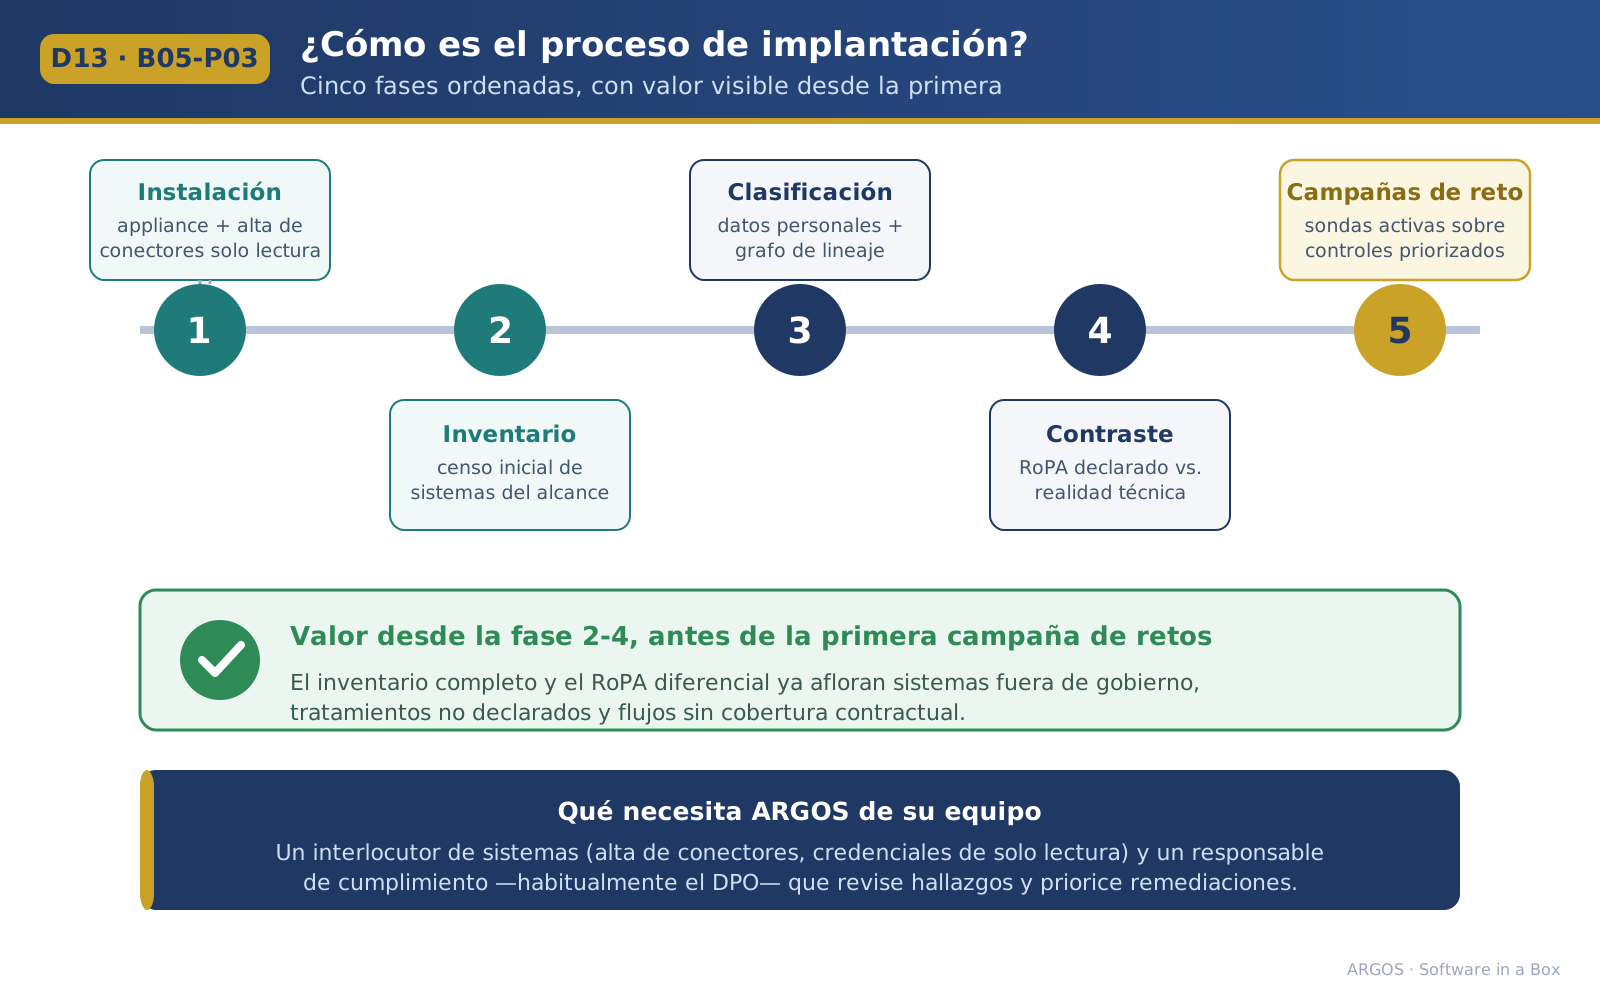
- Installation der Appliance und Einrichtung schreibgeschützter Konnektoren.
- Erstinventar der Systeme.
- Klassifizierung personenbezogener Daten und Datenflusskarte.
- Abgleich mit dem erklärten Verzeichnis von Verarbeitungstätigkeiten.
- Prüfkampagnen zu den priorisierten Kontrollen.
Der Nutzen beginnt in der ersten Phase: Inventar und differenzielles VVT liegen vor der ersten Kampagne vor.
Fragen von Datenschutzbeauftragten und CISOs
Die häufigsten Fragen vor der Einführung von ARGOS. Alles Weitere können Sie den Assistenten fragen.
Greift ARGOS auf echte personenbezogene Daten zu?
Ja, in der Erkennungs- und Klassifizierungsphase, mit schreibgeschützten Konnektoren. Alles geschieht in Ihrem Perimeter, mit lokal laufendem Modell und nach dem Grundsatz der Datenminimierung: Gespeichert werden Klassifizierungen und Fingerabdrücke, keine massenhaften Kopien von Inhalten. Auch der Zugriff von ARGOS selbst wird protokolliert und auditiert.
Werfen synthetische Personen Datenschutzfragen auf?
Es sind fiktive Identitäten mit plausiblen Daten, die keiner realen Person gehören; die Tests stellen daher für keine betroffene Person ein Risiko dar. Am Ende der Kampagne löscht ARGOS sie und prüft die eigene Löschung.
Was passiert, wenn ARGOS einen Verstoß feststellt?
Die Feststellung wird mit Nachweis und Urteil erfasst, in den Maßnahmenplan aufgenommen und den von Ihnen festgelegten internen Rollen gemeldet. ARGOS meldet nichts an Behörden oder Dritte: Diese Entscheidung trifft immer der Verantwortliche.
Haben die Nachweise Gewicht bei einer Datenschutzbehörde oder einem Prüfer?
Sie werden mit Zeitstempel, kryptografischer Beweiskette und expliziter Bewertungsregel erzeugt, und der Bericht wird als verifizierbarer Nachweis signiert. Sie sind vollständig und nachvollziehbar; ihre Würdigung obliegt der Behörde oder dem Prüfer, der selbst kontrollieren kann, dass sie nicht verändert wurden.
Wer haftet, wenn ein Urteil falsch ist?
ARGOS ist ein Unterstützungswerkzeug unter menschlicher Aufsicht. Jedes Urteil verweist auf die genaue Regel und den genauen Nachweis, und Entscheidungen mit Rechtswirkung trifft immer das Compliance-Team: Die KI schlägt vor, die Engine entscheidet, der Mensch beschließt.
Kann ARGOS selbst zum Einfallstor für Risiken werden?
Er nutzt schreibgeschützte Konnektoren, hat keine ausgehende Verbindung, erhält signierte Updates nur in eine Richtung, ist nach ENS (Kategorie hoch) und ISO 27001 gehärtet und lässt seine eigenen Sonden gegen sich selbst laufen.