Hoe ARGOS werkt
ARGOS maakt van elke wettelijke verplichting een test die op uw echte systemen draait. Zo verloopt een controlecampagne.
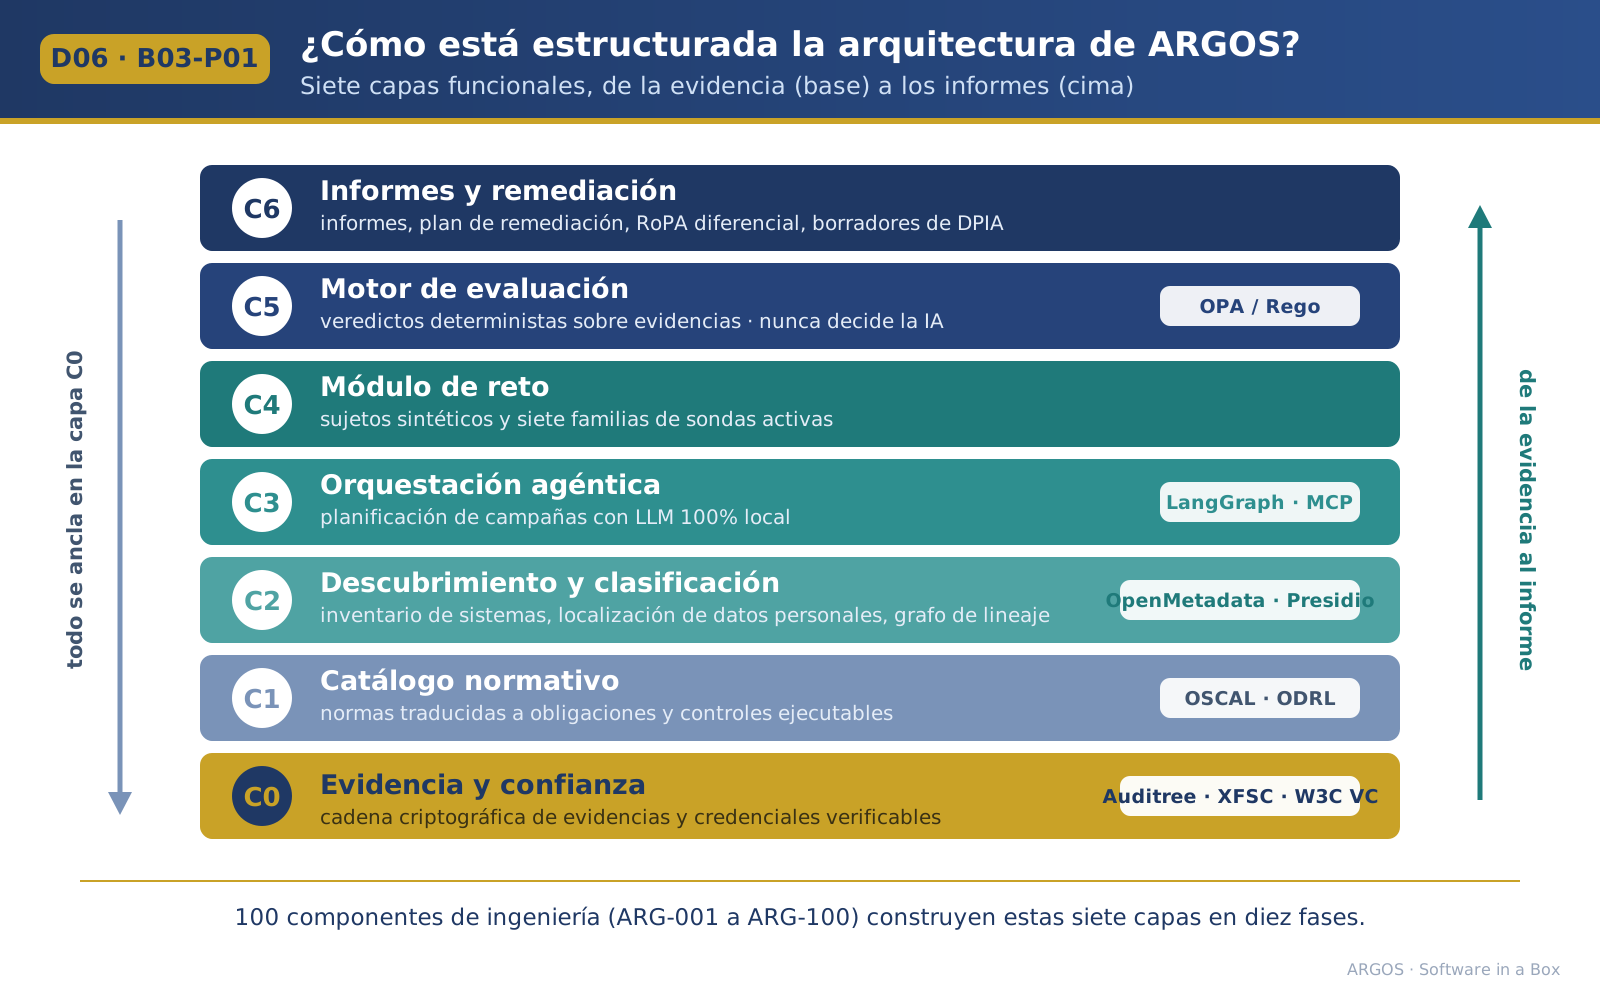
Inventariseert en classificeert
Ontdekt uw systemen, lokaliseert persoonsgegevens en brengt in kaart waar ze naartoe stromen, met alleen-lezen connectoren.
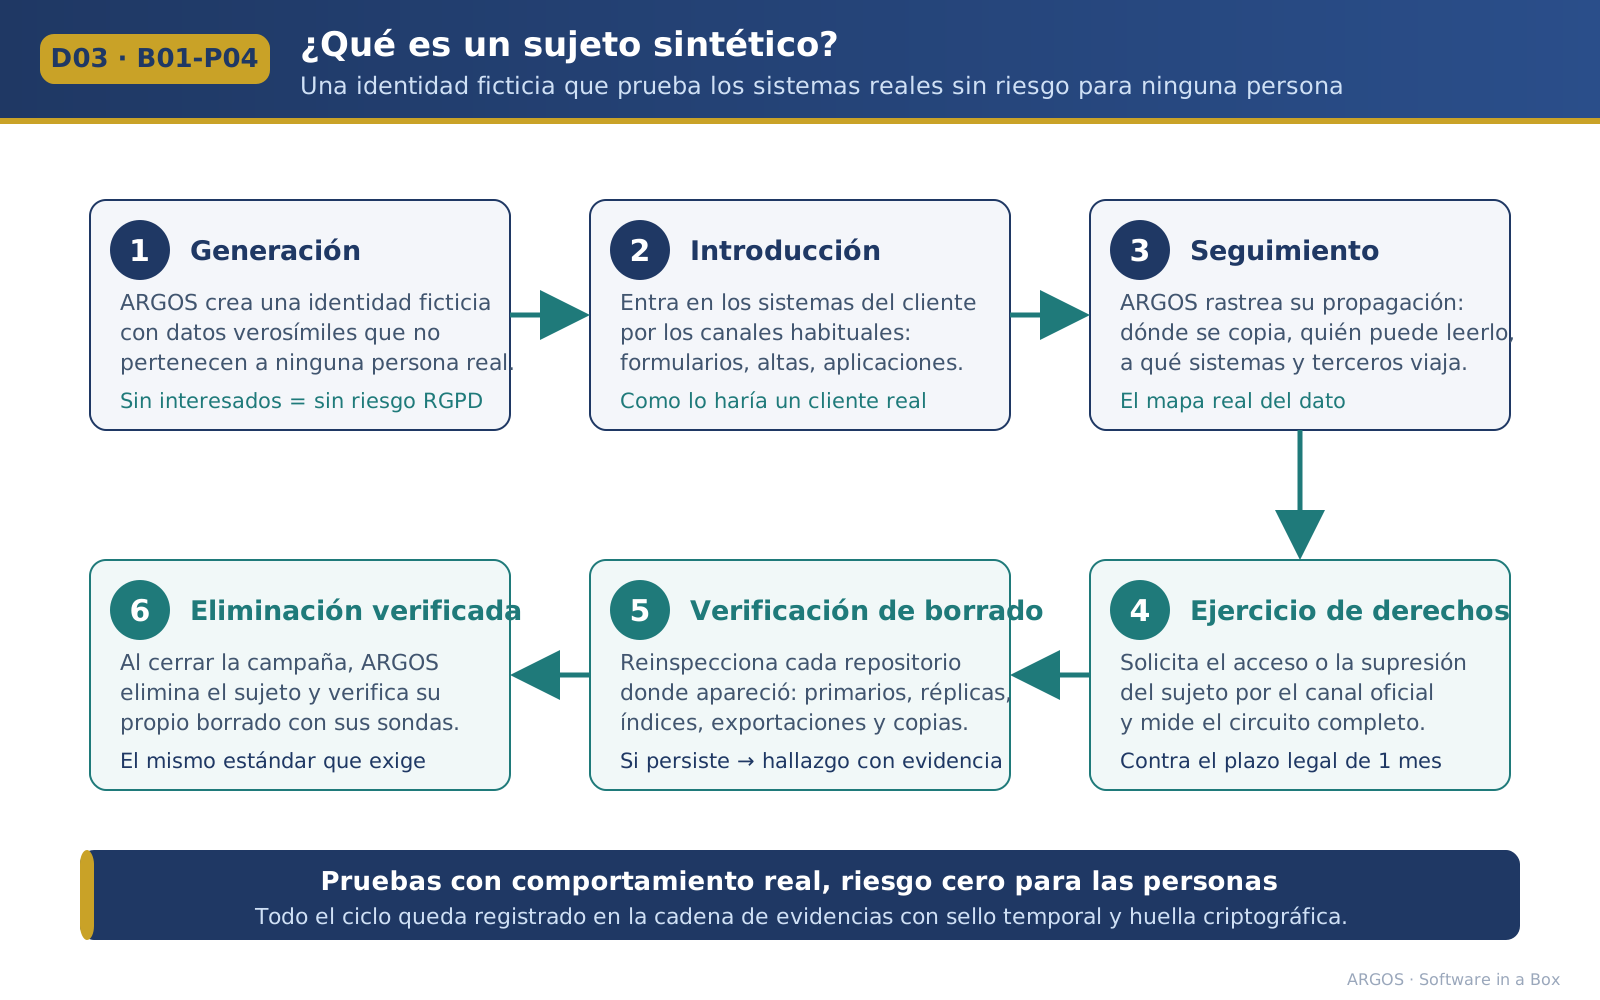
Stelt de systemen op de proef
Voegt synthetische personen toe, voert test-inzage- en verwijderverzoeken uit en controleert of de verwijdering echt plaatsvindt.
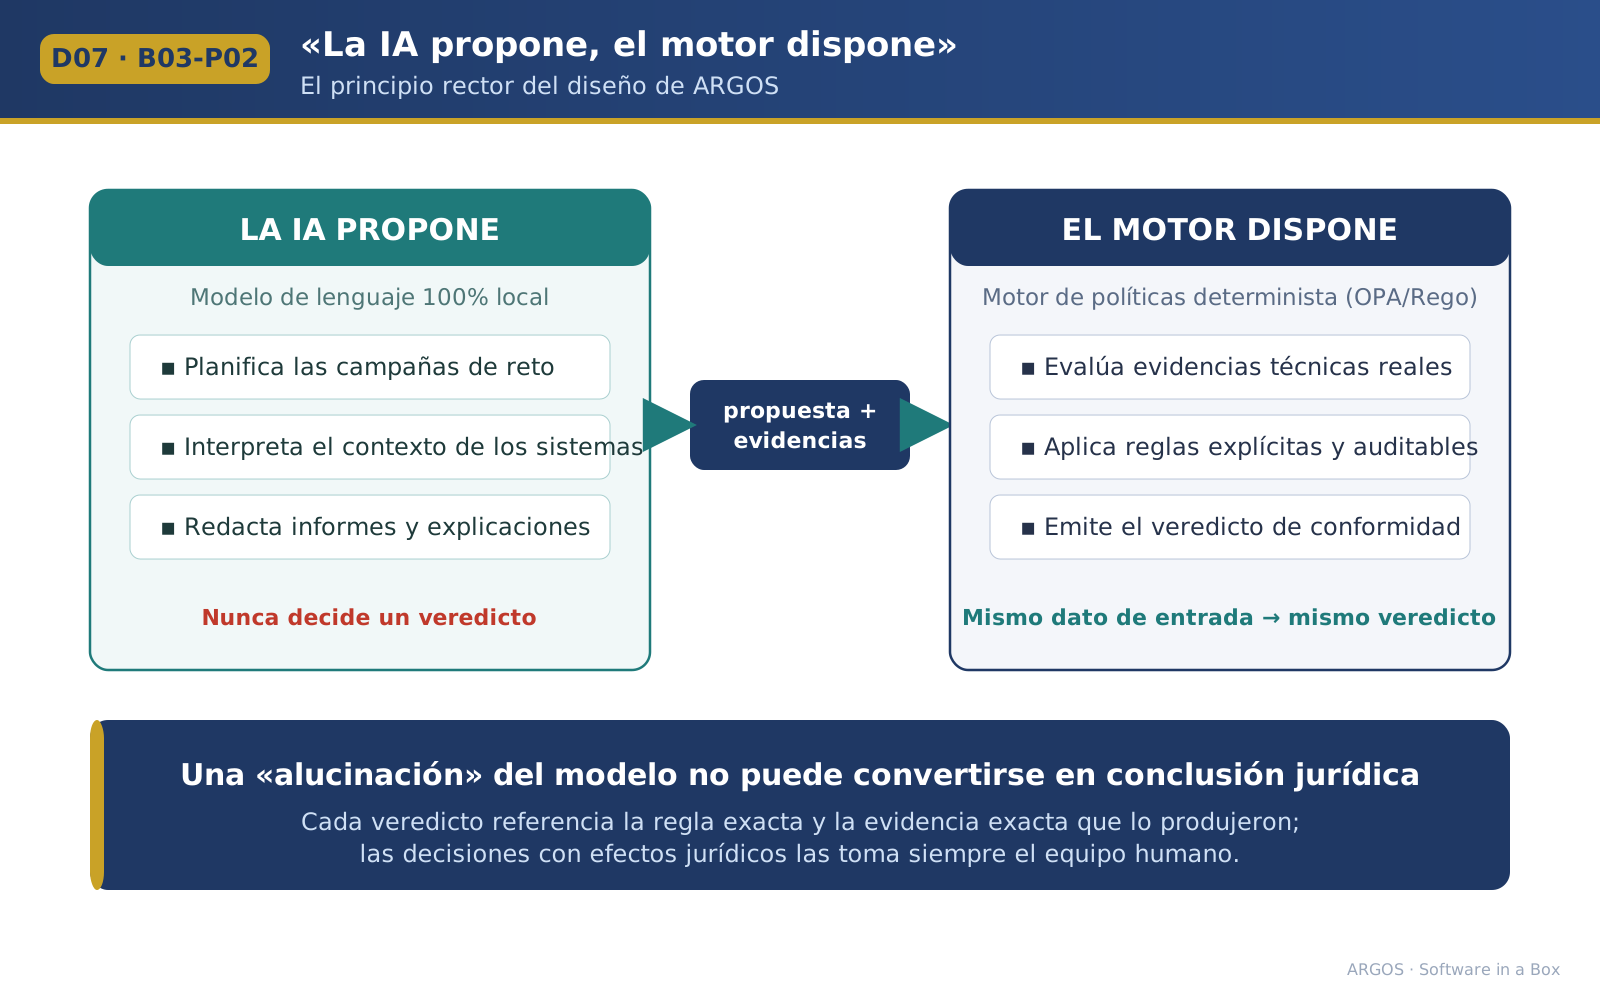
Velt oordelen
Een deterministische regelengine beoordeelt elk bewijs. Het AI-model doet voorstellen; het beslist nooit over het oordeel.
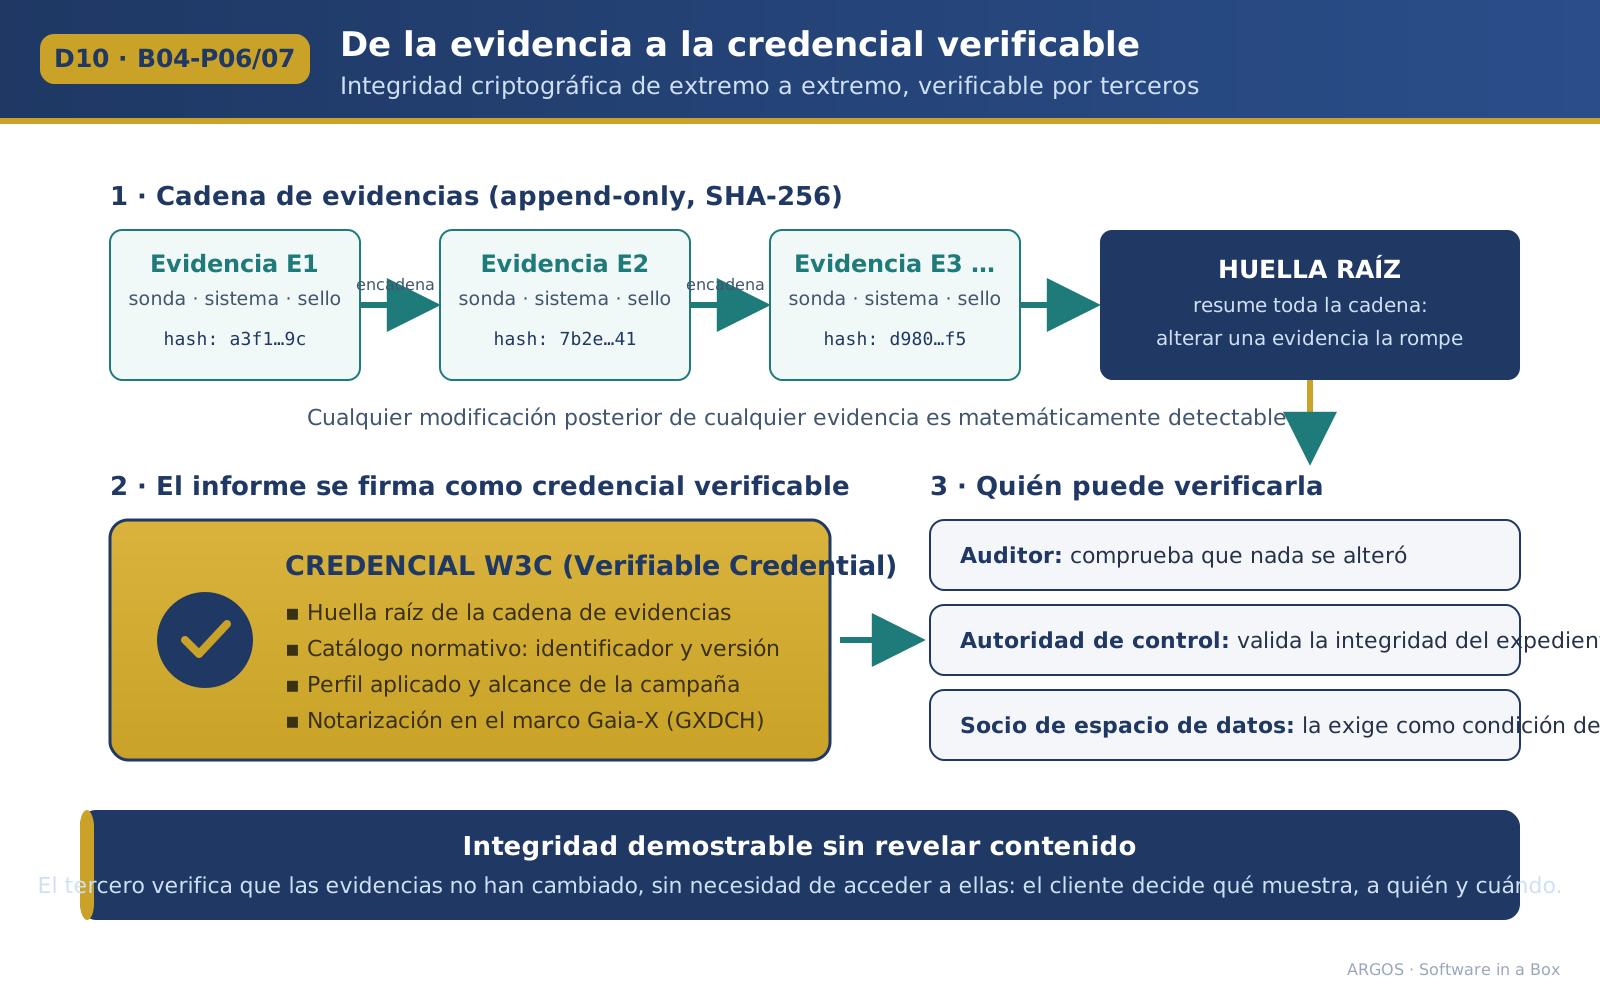
Ondertekent het bewijs
Het rapport wordt uitgegeven als verifieerbaar bewijs: een derde controleert de integriteit zonder de data te zien.
Welke regelgeving wordt gecontroleerd
Het volledige Europese datapakket, plus de belangrijkste beveiligingskaders.
- AVG en LOPDGDDToegang, doorgifte, bewaring, effectieve verwijdering en doorgifte buiten de EER.
- EHDSVerordening (EU) 2025/327 betreffende de Europese ruimte voor gezondheidsgegevens.
- AI-verordeningVerordening (EU) 2024/1689: logging, transparantie en menselijk toezicht.
- NIS2Cyberbeveiligingsmaatregelen en incidentbeheer.
- Data Act en DGAToegang tot en delen van data.
- ENS en ISOSpaans Nationaal Veiligheidskader (RD 311/2022), ISO 27001 en ISO 27701.
De data die de agenda bepalen
- 2 augustus 2026De AI-verordening is nu algemeen van toepassing.
- 26 maart 2027Algemene toepassing van de EHDS, met gefaseerde verplichtingen tot 2035.
- 2 december 2027Verplichtingen voor AI-systemen met een hoog risico uit bijlage III.
- 2 augustus 2028Hoogrisicoverplichtingen voor AI in producten (bijlage I).
De hoogrisicodata zijn die van Verordening (EU) 2026/1744 (de ‘digitale omnibus voor AI’), die de termijnen van augustus 2026 en 2027 heeft uitgesteld.
Wat u na elke controle ontvangt
Werkdocumenten voor de FG en de CISO, gegenereerd uit de werkelijke toestand van de systemen.
Conformiteitsrapport
Elke beheersmaatregel met bewijs en oordeel.
Herstelplan
Bevindingen op prioriteit, met de regel die wordt geschonden.
Differentieel verwerkingsregister
Register van verwerkingsactiviteiten op basis van de werkelijke catalogus, vergeleken met het verklaarde register.
Concept-DPIA's
Gegevensbeschermingseffectbeoordelingen met de gevonden risico's.
Verifieerbaar bewijs
Het ondertekende rapport (W3C) binnen het Gaia-X-vertrouwenskader.
ARGOS vergeleken met andere tools
Het vervangt uw governanceplatform of uw auditor niet: het levert het technische bewijs dat hen nu ontbreekt.
| Wat het controleert | Jaarlijkse audit | GRC-platforms | Data discovery | ARGOS |
|---|---|---|---|---|
| Basis van het bewijs | Interviews en steekproeven | Beleid en configuraties | Waar de data staat | Actieve tests van het werkelijke gedrag |
| Frequentie | Eens per jaar | Continu | Continu | Continu of op verzoek |
| Effectieve verwijdering | Niet gecontroleerd | Wordt verklaard | Nee | Gecontroleerd in elke opslag |
| Waar het draait | Op locatie | Cloud van de leverancier | Meestal in de cloud | Binnen uw perimeter, zonder uitgaande verbinding |
| EHDS en AI-verordening | Afhankelijk van de scope | Gedeeltelijk | Nee | Inbegrepen |
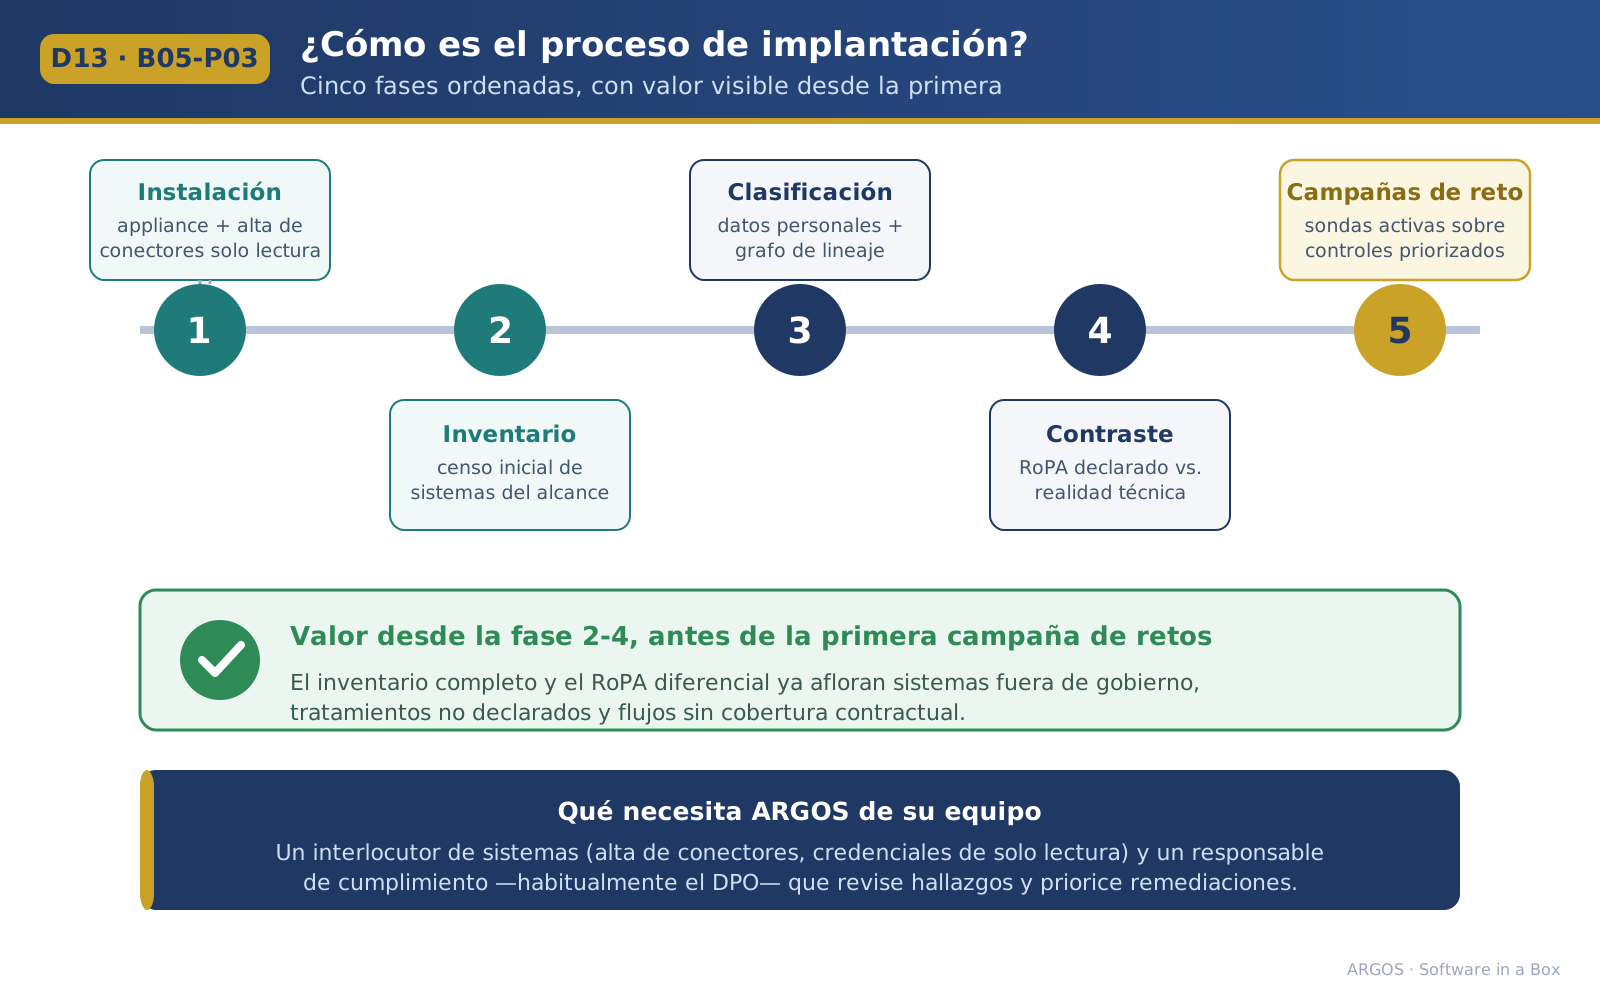
Invoering zonder de bedrijfsvoering te onderbreken
ARGOS wordt geleverd als appliance op de AI-server COGNITIV, in drie formaten afhankelijk van het aantal te controleren systemen. Het heeft alleen leesrechten nodig.
- Installatie van de appliance en inrichting van alleen-lezen connectoren.
- Eerste inventarisatie van de systemen.
- Classificatie van persoonsgegevens en kaart van de datastromen.
- Vergelijking met het verklaarde verwerkingsregister.
- Testcampagnes op de geprioriteerde beheersmaatregelen.
De waarde begint in de eerste fase: de inventaris en het differentiële register zijn beschikbaar vóór de eerste campagne.
Vragen van de FG en de CISO
De meest gestelde vragen voordat ARGOS wordt ingevoerd. Al het andere kunt u de assistent vragen.
Heeft ARGOS toegang tot echte persoonsgegevens?
Ja, in de fase van ontdekking en classificatie, met alleen-lezen connectoren. Alles gebeurt binnen uw perimeter, met een lokaal draaiend model en volgens het principe van dataminimalisatie: classificaties en vingerafdrukken worden bewaard, geen massale kopieën van inhoud. Ook de toegang van ARGOS zelf wordt gelogd en geaudit.
Leveren synthetische personen een probleem op voor de gegevensbescherming?
Het zijn fictieve identiteiten met plausibele gegevens die van geen enkele echte persoon zijn, dus de tests vormen voor geen enkele betrokkene een risico. Aan het einde van de campagne verwijdert ARGOS ze en controleert het de eigen verwijdering.
Wat gebeurt er als ARGOS een overtreding vaststelt?
De bevinding wordt vastgelegd met bewijs en oordeel, komt in het herstelplan en wordt gemeld aan de interne rollen die u instelt. ARGOS meldt niets aan een autoriteit of derde: die beslissing ligt altijd bij de verwerkingsverantwoordelijke.
Heeft het bewijs waarde bij een toezichthouder of auditor?
Het wordt gegenereerd met tijdstempel, cryptografische bewijsketen en de expliciete beoordelingsregel, en het rapport wordt ondertekend als verifieerbaar bewijs. Het is volledig en traceerbaar; de waardering is aan de toezichthouder of auditor, die zelf kan nagaan dat het niet is gewijzigd.
Wie is verantwoordelijk als een oordeel onjuist is?
ARGOS is een ondersteunend instrument onder menselijk toezicht. Elk oordeel verwijst naar de exacte regel en het exacte bewijs, en beslissingen met rechtsgevolgen worden altijd door het complianceteam genomen: de AI stelt voor, de engine beslist en de mens besluit.
Kan ARGOS zelf een toegangspoort voor risico's worden?
Het gebruikt alleen-lezen connectoren, heeft geen uitgaande verbinding, krijgt ondertekende updates in één richting, is gehard volgens ENS (categorie hoog) en ISO 27001, en voert zijn eigen probes op zichzelf uit.